VirusTotal 是一個免費的線上惡意軟體掃描服務:提交一個檔案、網址、網域或 IP 位址,它會同時呼叫 70 多個防毒引擎與網址黑名單分別給出判定,再彙整成一份可公開檢索的報告。與在電腦上安裝單一防毒軟體相比,它的價值在於一次取得數十家安全廠商的「第二意見」——既能揪出單一引擎漏報的威脅,也能辨識誤報(無害內容被個別引擎誤判為惡意)。此服務於 2004 年 6 月由西班牙資安公司 Hispasec Sistemas 創立,2012 年 9 月由 Google 收購,現隸屬 Google 的安全營運(Google Security Operations)業務線。(來源:How it works、Wikipedia: VirusTotal,查核日期 2026-09-02)
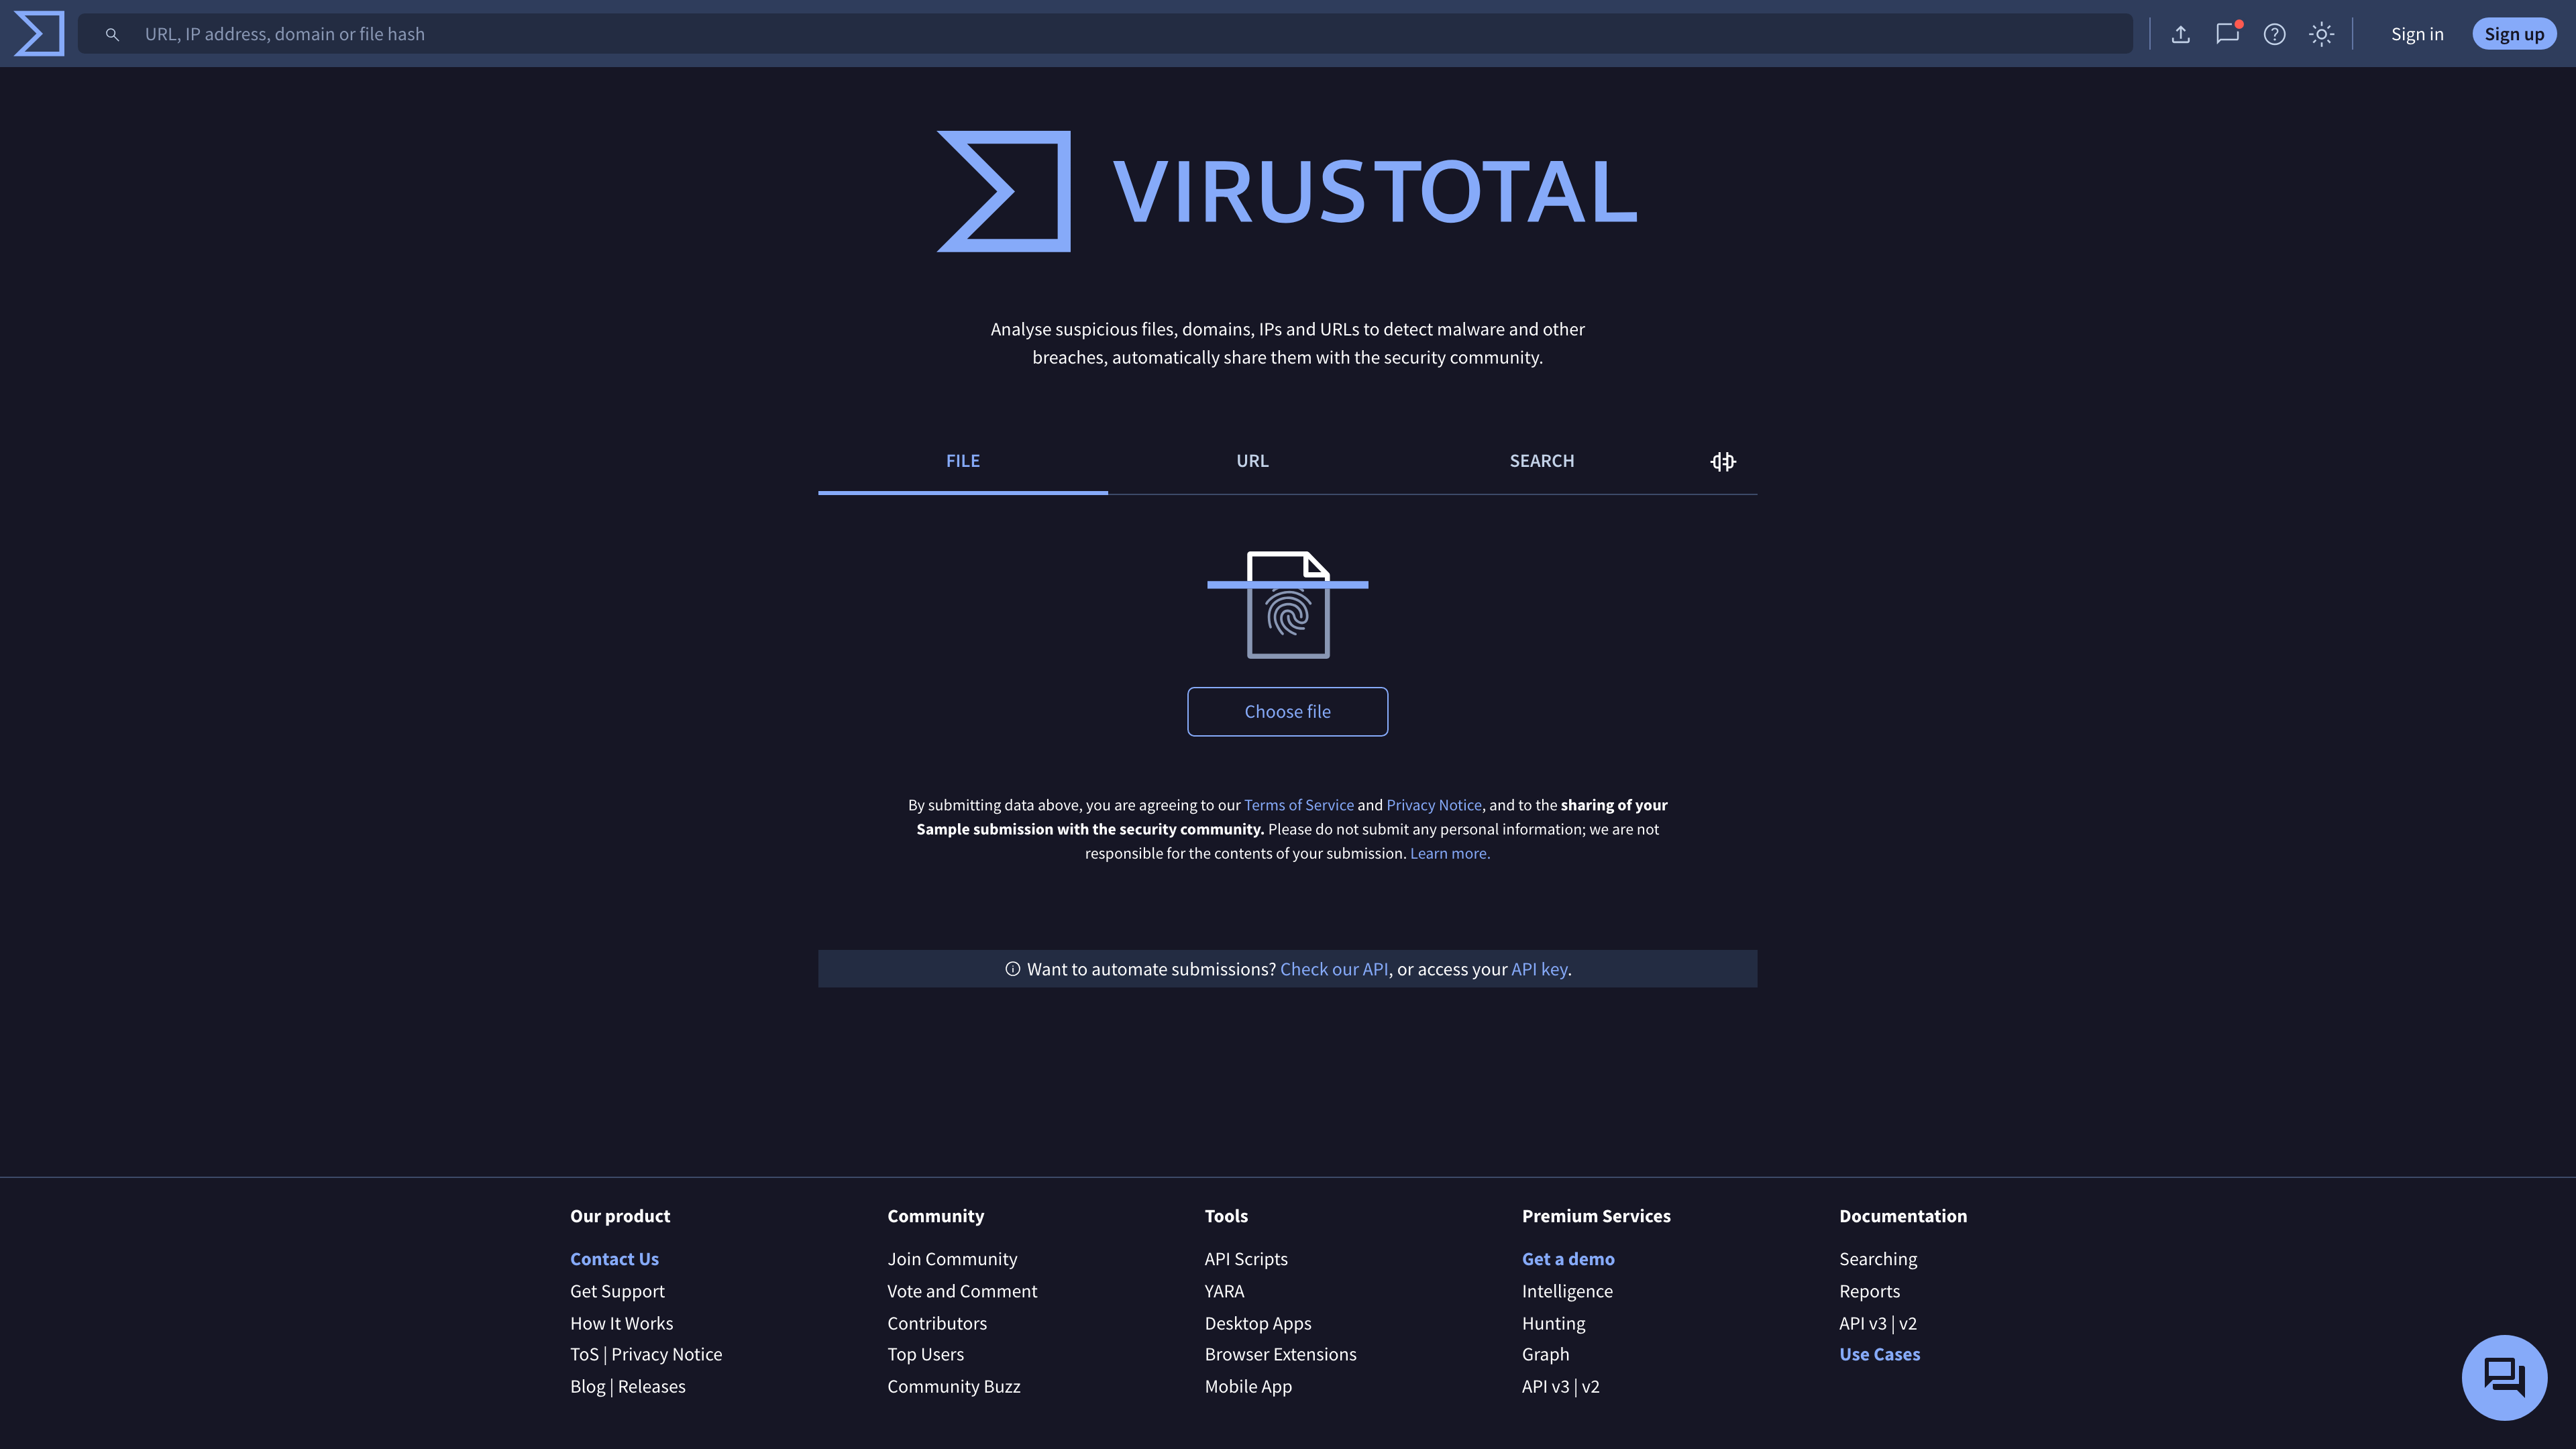
上圖為 VirusTotal 首頁:頂端可依網址、IP、網域或檔案雜湊直接搜尋,主體是 FILE(上傳檔案)、URL(提交網址)、SEARCH(檢索歷史報告)三個入口。請留意上傳按鈕下方的提示——提交即表示同意服務條款與隱私權聲明,並同意「將你的樣本提交與資安社群共享」,頁面同時明確寫著「請勿提交任何個人資訊」。這是使用本服務前最需要理解的一條規則,下文「隱私注意事項」一節會詳細說明。
站點速覽
- 網址:https://www.virustotal.com/
- 類型:多引擎檔案/網址惡意掃描與威脅情資聚合平台
- 費用:面向公眾的網頁掃描免費(限非商業用途);Intelligence、Hunting、Private Scanning 等進階服務為付費企業產品,價格未公開,需聯絡銷售
- 註冊要求:掃描與查看公開報告無需註冊;免費註冊社群帳號後可留言、投票並取得公共 API 金鑰
- 介面語言:提供包含中文在內的多種介面語言(來源:Wikipedia 資料頁)
- 上線時間:2004 年 6 月
- 營運方:Google(2012 年收購;2018 年起先後歸入 Chronicle 與 Google Cloud 安全業務)
站點背景
VirusTotal 由西班牙馬拉加的資安公司 Hispasec Sistemas 於 2004 年 6 月上線,創辦人包括 Bernardo Quintero 等人。2007 年曾入選《PC World》年度百大產品。2012 年 9 月 Google 宣布收購 VirusTotal,官方部落格當時承諾其維持獨立營運,並持續擴大與防毒廠商的合作。2018 年 1 月,VirusTotal 轉歸 Alphabet 旗下網路安全公司 Chronicle;2019 年 6 月 Chronicle 併入 Google Cloud,此後 VirusTotal 的企業級服務逐步整併進 Google 的安全營運與威脅情資產品線(Google Threat Intelligence),面向公眾的免費掃描服務則維持開放。(來源:Wikipedia: VirusTotal、TechCrunch 報導、VT→Google TI 遷移指南)
這種「被大廠收購但仍免費開放」的軌跡塑造了它的雙重身分:對一般使用者,它是順手查毒的工具;對資安產業,它是樣本與情資的共享樞紐——防毒廠商、美國網路司令部轄下單位(2018 年 11 月起)等皆以「貢獻者」身分參與資料交換。
核心能力:一次提交,數十家引擎同時判定
截至 2026-09-02,VirusTotal 官方文件稱其聚合了 70 多個防毒掃描引擎與網址/網域黑名單服務,另有 10 多個動態分析沙箱。主要用法有四類:
- 檔案掃描:網頁直接上傳,最大 650MB(API 直接上傳限 32MB,更大的檔案需先取得專用上傳網址,上限同為 650MB);也可只提交檔案雜湊查詢既有報告,不必重複上傳。(來源:Upload a file、Wikipedia)
- 網址掃描:提交可疑連結,各引擎會區分惡意軟體站、釣魚站、可疑站點等類別。
- 網域 / IP 查詢:彙整該網域的檢測紀錄、WHOIS、關聯樣本等背景資訊。
- 搜尋:依雜湊、網址、網域、IP 或關鍵字檢索歷史報告,免費帳號可查,進階檢索語法與批次匯出屬於付費功能。
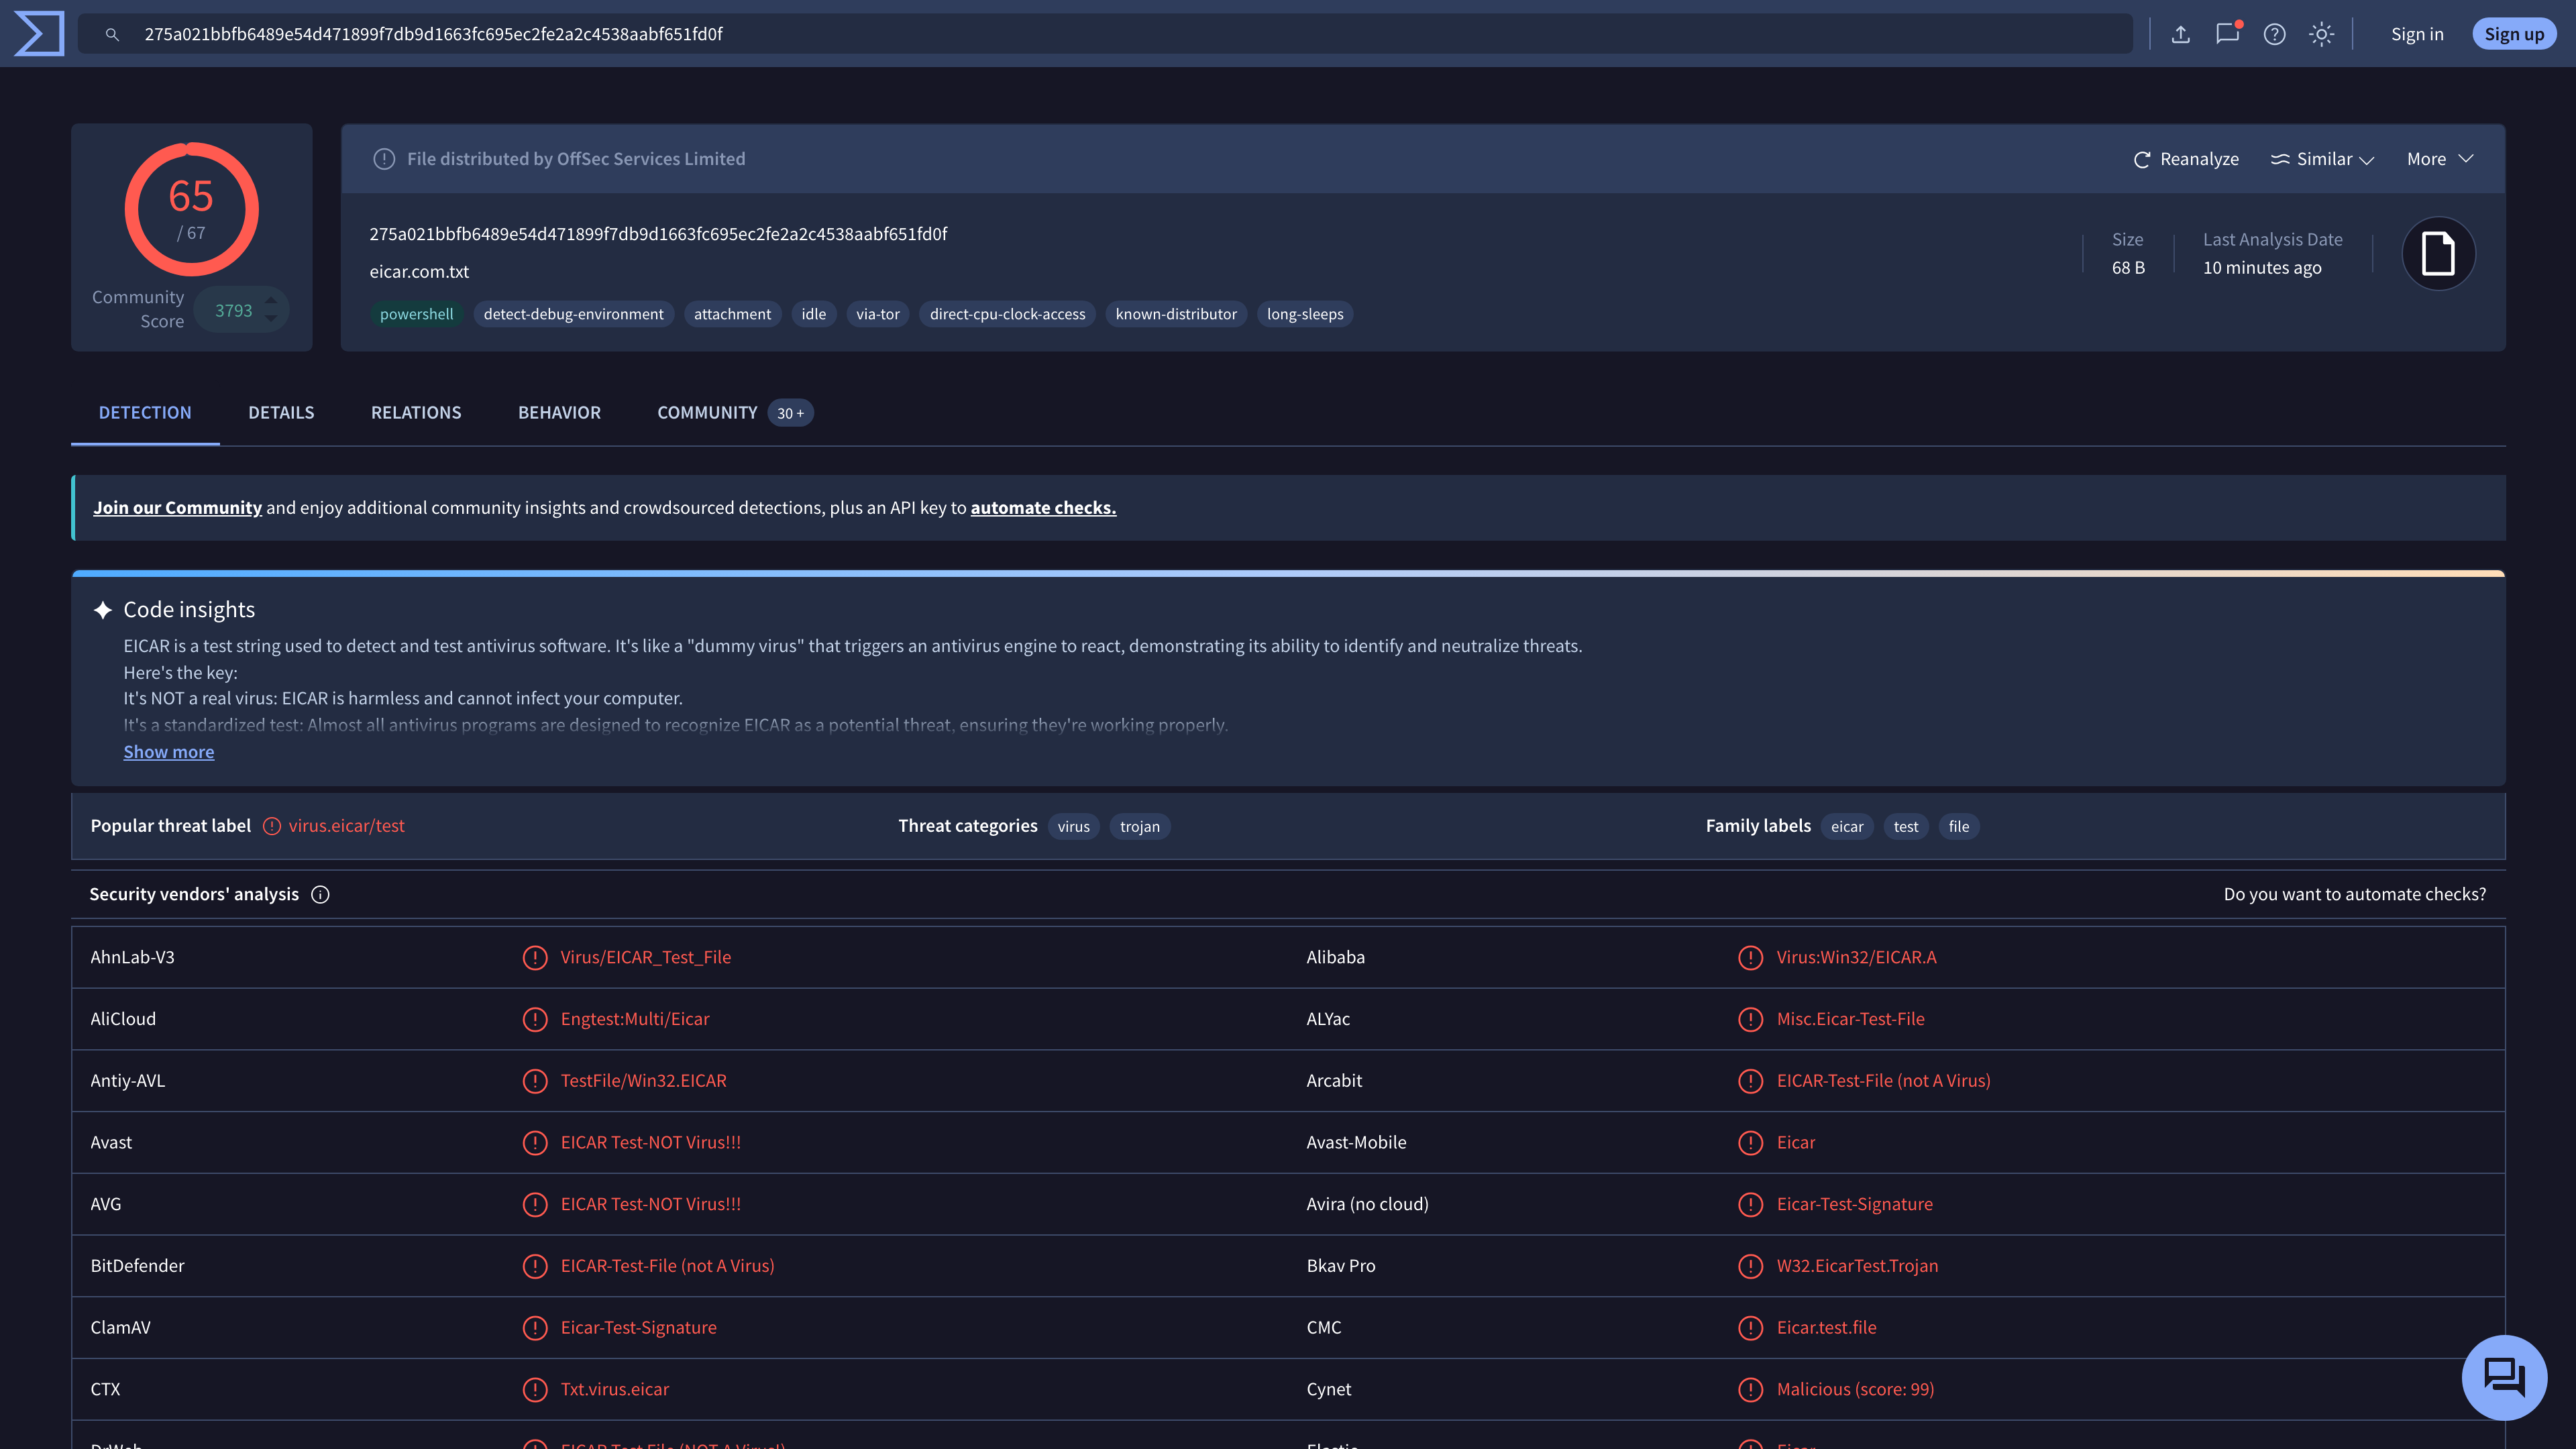
上圖為 EICAR 標準測試檔案的公開報告。EICAR 是一段 68 位元組的無害字串,專門用來驗證防毒軟體是否正常運作。截圖時 67 家引擎中有 65 家將其標記(紅色圓環顯示 65/67),下方逐家列出判定名稱——AhnLab 報 Virus/EICAR_Test_File、ClamAV 報 Eicar-Test-Signature、BitDefender 報 EICAR-Test-File (not a virus)——同一檔案、不同命名一目了然;頂部「Code insights」面板還會自動說明 EICAR 並非真正的病毒。這正是 VirusTotal 有別於單引擎掃描的核心形態:不替你下結論,而是把各家的結論並排呈現。
公開資料集與社群
所有經由公開入口提交的樣本與掃描報告都會進入 VirusTotal 的公開資料集,任何人無需註冊即可搜尋查看。註冊免費社群帳號後,還可對檔案與網址發表留言(清除建議、逆向分析筆記等)、投票標記有害或無害,留言與投票會累積成社群信譽分。(來源:How it works、Join Community)
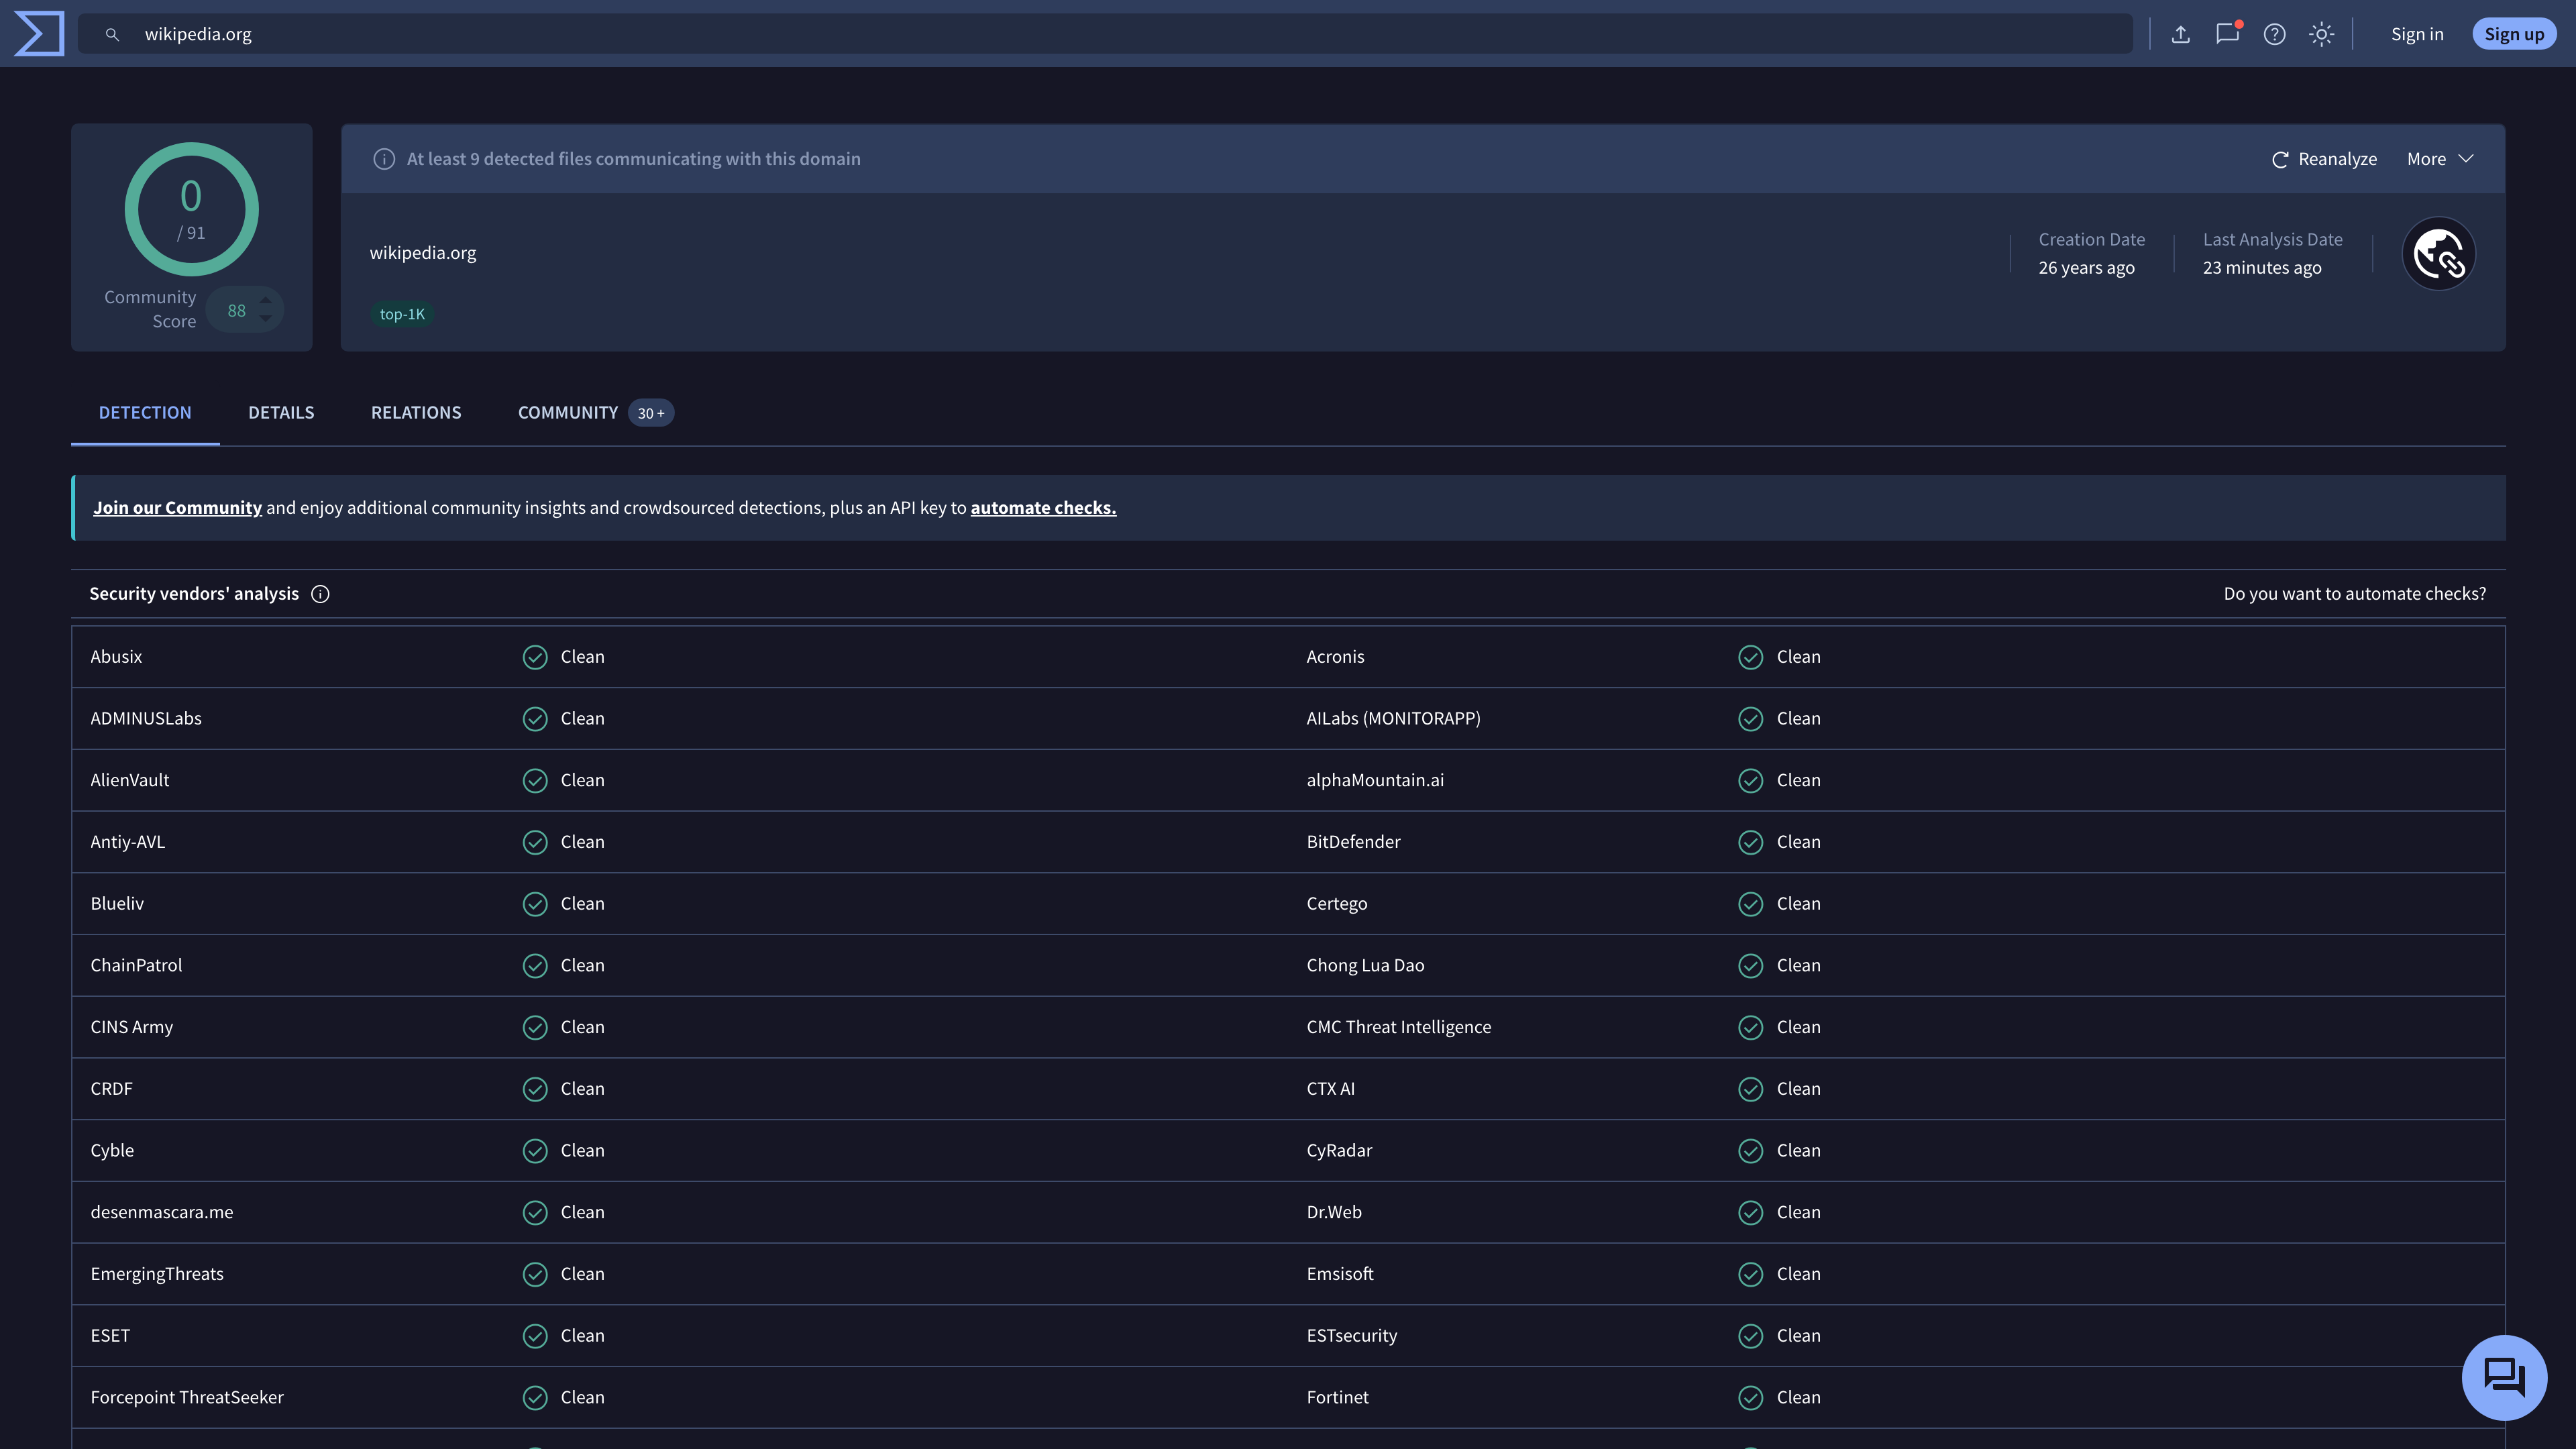
上圖為 wikipedia.org 的網域報告:檢測頁 91 家安全廠商全數判定「Clean」,左側社群評分為 88,並帶有「top-1K」(熱門網域)標籤;頂部同時提示「至少 9 個被檢出的惡意檔案曾與此網域通訊」,說明整體判定乾淨之下仍有可挖掘的關聯資訊。DETECTION、DETAILS、RELATIONS、COMMUNITY 等分頁分別對應引擎判定、詮釋資料、關聯樣本與社群討論。
帳號體系與開放能力
- 公共 API(免費):註冊社群帳號即可在個人設定中取得 API 金鑰。限額為每天 500 次請求、每分鐘 4 次,並明確禁止用於商業產品或服務、禁止作為防毒產品的替代品、禁止註冊多組帳號規避限額(查核日期 2026-09-02)。
- 付費 API 與企業服務:VirusTotal Intelligence(進階搜尋、樣本下載)、Hunting(YARA 規則即時比對與 Retrohunt)、Graph(關聯視覺化)、Private Scanning 等為付費功能,價格未公開。企業客戶正逐步遷移至 Google Threat Intelligence 產品體系。(來源:Public vs Premium API、遷移指南)
- 配套工具:官網頁尾提供桌面上傳工具、瀏覽器擴充功能、行動應用程式、YARA 等入口,檔案也可經由瀏覽器擴充功能等管道提交。
隱私注意事項:上傳即共享
這是使用 VirusTotal 前必須理解的重點:經由公開入口提交的檔案與網址並非私密掃描。其資料流向大致如下:
- 樣本提交後立即分送合作的安全廠商(Partners)分析,分析報告進入公開資料集,任何人都可檢索;
- 官方文件明確說明,提交檔案的內容還可能與 VirusTotal 付費客戶共享——付費的資安從業人員可依條件檢索並下載樣本用於研究;
- 首頁提交按鈕下方即註明「提交即同意將你的樣本與資安社群共享,請勿提交任何個人資訊」。
2021 年版服務條款(現歸檔為歷史版本)對此表述得更直接:使用者只應上傳「願意公開共享的樣本」,不得在無合法許可的情況下提交含機密、商業敏感或個人資料的樣本;「如果你不想以上述方式公開共享樣本,就不要把它交給本服務」。目前官網的條款入口已指向 Google Cloud 服務條款與 SecOps 隱私權聲明(2025 年 2 月 6 日生效)。
2023 年 6 月的一次事故直觀地展示了這種共享機制的範圍:一名員工誤將一份含付費客戶公司名稱、群組名稱與管理員信箱的 CSV 檔案上傳至 VirusTotal,檔案對所有付費夥伴可見,不到一小時即被多家客戶的 YARA 監控規則命中並通報。官方事後致歉聲明稱約 5,600 名客戶的資訊因此暴露,並重申「上傳到 VirusTotal 的檔案會被付費資安分析師看到」正是該平台的運作方式。(5,600 人這一數字來源:The Register 報導(經 Wikipedia 引用))
若確有分析敏感檔案的需求,官方提供付費的 Private Scanning:檔案不分送第三方、預設約 24 小時後刪除、報告僅限本組織成員查看——但代價是報告不含各防毒引擎的判定,只有沙箱與靜態分析結果。對一般使用者更實際的建議是:可疑的安裝程式、文件可以放心上傳;涉及個人照片、證件、工作文件等任何含私密內容的檔案,請勿提交。
適用場景
- 下載軟體後、執行前做一次多引擎交叉檢查
- 收到可疑連結或附件時,先查網址或檔案雜湊是否已有公開判定
- 判斷本機防毒軟體的告警是否屬於誤報(僅一兩家報毒、其餘全數通過時,需搭配社群留言進一步判斷)
- 資安從業人員檢索樣本家族、關聯網域與攻擊基礎設施(進階功能需付費)
局限
- 「全數通過」不等於安全:新出現的惡意檔案可能尚無引擎辨識;反之「僅一兩家報毒」也未必是誤報。VirusTotal 官方強調它只是資訊聚合方,不代替使用者下結論。
- 不能取代防毒軟體:服務條款明確禁止將其作為防毒產品的替代品,也不提供即時防護。
- 禁止用於評測防毒產品:2021 年版條款禁止利用本服務進行防毒/網址掃描產品的對比測試,或任何可能損害防毒產業的用途。
- 隱私邊界:公開提交的內容(包括檔案本體)會與資安社群及付費客戶共享,前文已詳述。
- 免費 API 限額較緊:500 次/天、4 次/分鐘,批次情境需付費方案。
- 年齡限制:2021 年版條款要求使用者年滿 18 歲。
同類參考
- Hybrid Analysis:CrowdStrike 營運的免費沙箱分析報告平台,同樣公開共享提交內容。
- ANY.RUN:互動式線上沙箱,可在瀏覽器中即時觀察樣本行為。
- urlscan.io:專注網址掃描與網頁行為記錄,提供免費公開報告。
參考資料
- VirusTotal 首頁與提交提示(查核日期 2026-09-02,截圖見正文)
- How it works(官方工作原理)(70+ 引擎、報告公開、樣本與付費客戶共享、免費非商用)
- Public vs Premium API(免費 API 限額與禁止條款)
- Upload a file(32MB/650MB 上傳限制)
- Private Scanning(付費私密掃描)
- Join Community(留言、投票與信譽分)
- 歷史服務條款(2021 年版)(「只上傳願意公開共享的樣本」等條款)
- SecOps 隱私權聲明(2025-02-06 生效)
- Wikipedia: VirusTotal(歷史沿革、收購時間線、2023 年資料暴露事件、介面語言)
- 官方部落格:2023 年資料暴露事件致歉
- TechCrunch:Chronicle 併入 Google Cloud
- Google Threat Intelligence 遷移指南(企業服務品牌遷移)



