Have I Been Pwned(常縮寫為 HIBP)是一個資料外洩帳號查詢服務:在首頁輸入電子郵件地址或使用者名稱,就能知道它是否出現在已被公開的外洩事件中,以及具體涉及哪些網站、外洩了哪些類型的資料。它由澳洲安全研究者 Troy Hunt 於 2013 年建立並營運至今,是同類服務中最廣為人知的一家——Firefox 的外洩監控和 1Password 的密碼檢查都是以其資料為基礎打造的。核心查詢免費、無需註冊,網域監控與大量 API 查詢則透過訂閱收費。
站點速覽
- 網址:https://haveibeenpwned.com/
- 類型:資料外洩查詢與安全資訊服務
- 費用:信箱查詢、密碼檢查與外洩通知免費;API 與網域監控採訂閱制,Core 方案 4.39 美元/月起(按年付費,定價頁,截至 2026-08-30)
- 註冊要求:公開查詢無需帳號;敏感外洩查詢、網域搜尋與訂閱管理透過電子郵件驗證連結登入 Dashboard,不設密碼
- 介面語言:僅英文
- 營運方:Superlative Enterprises Pty Ltd(澳洲昆士蘭州,隱私政策)
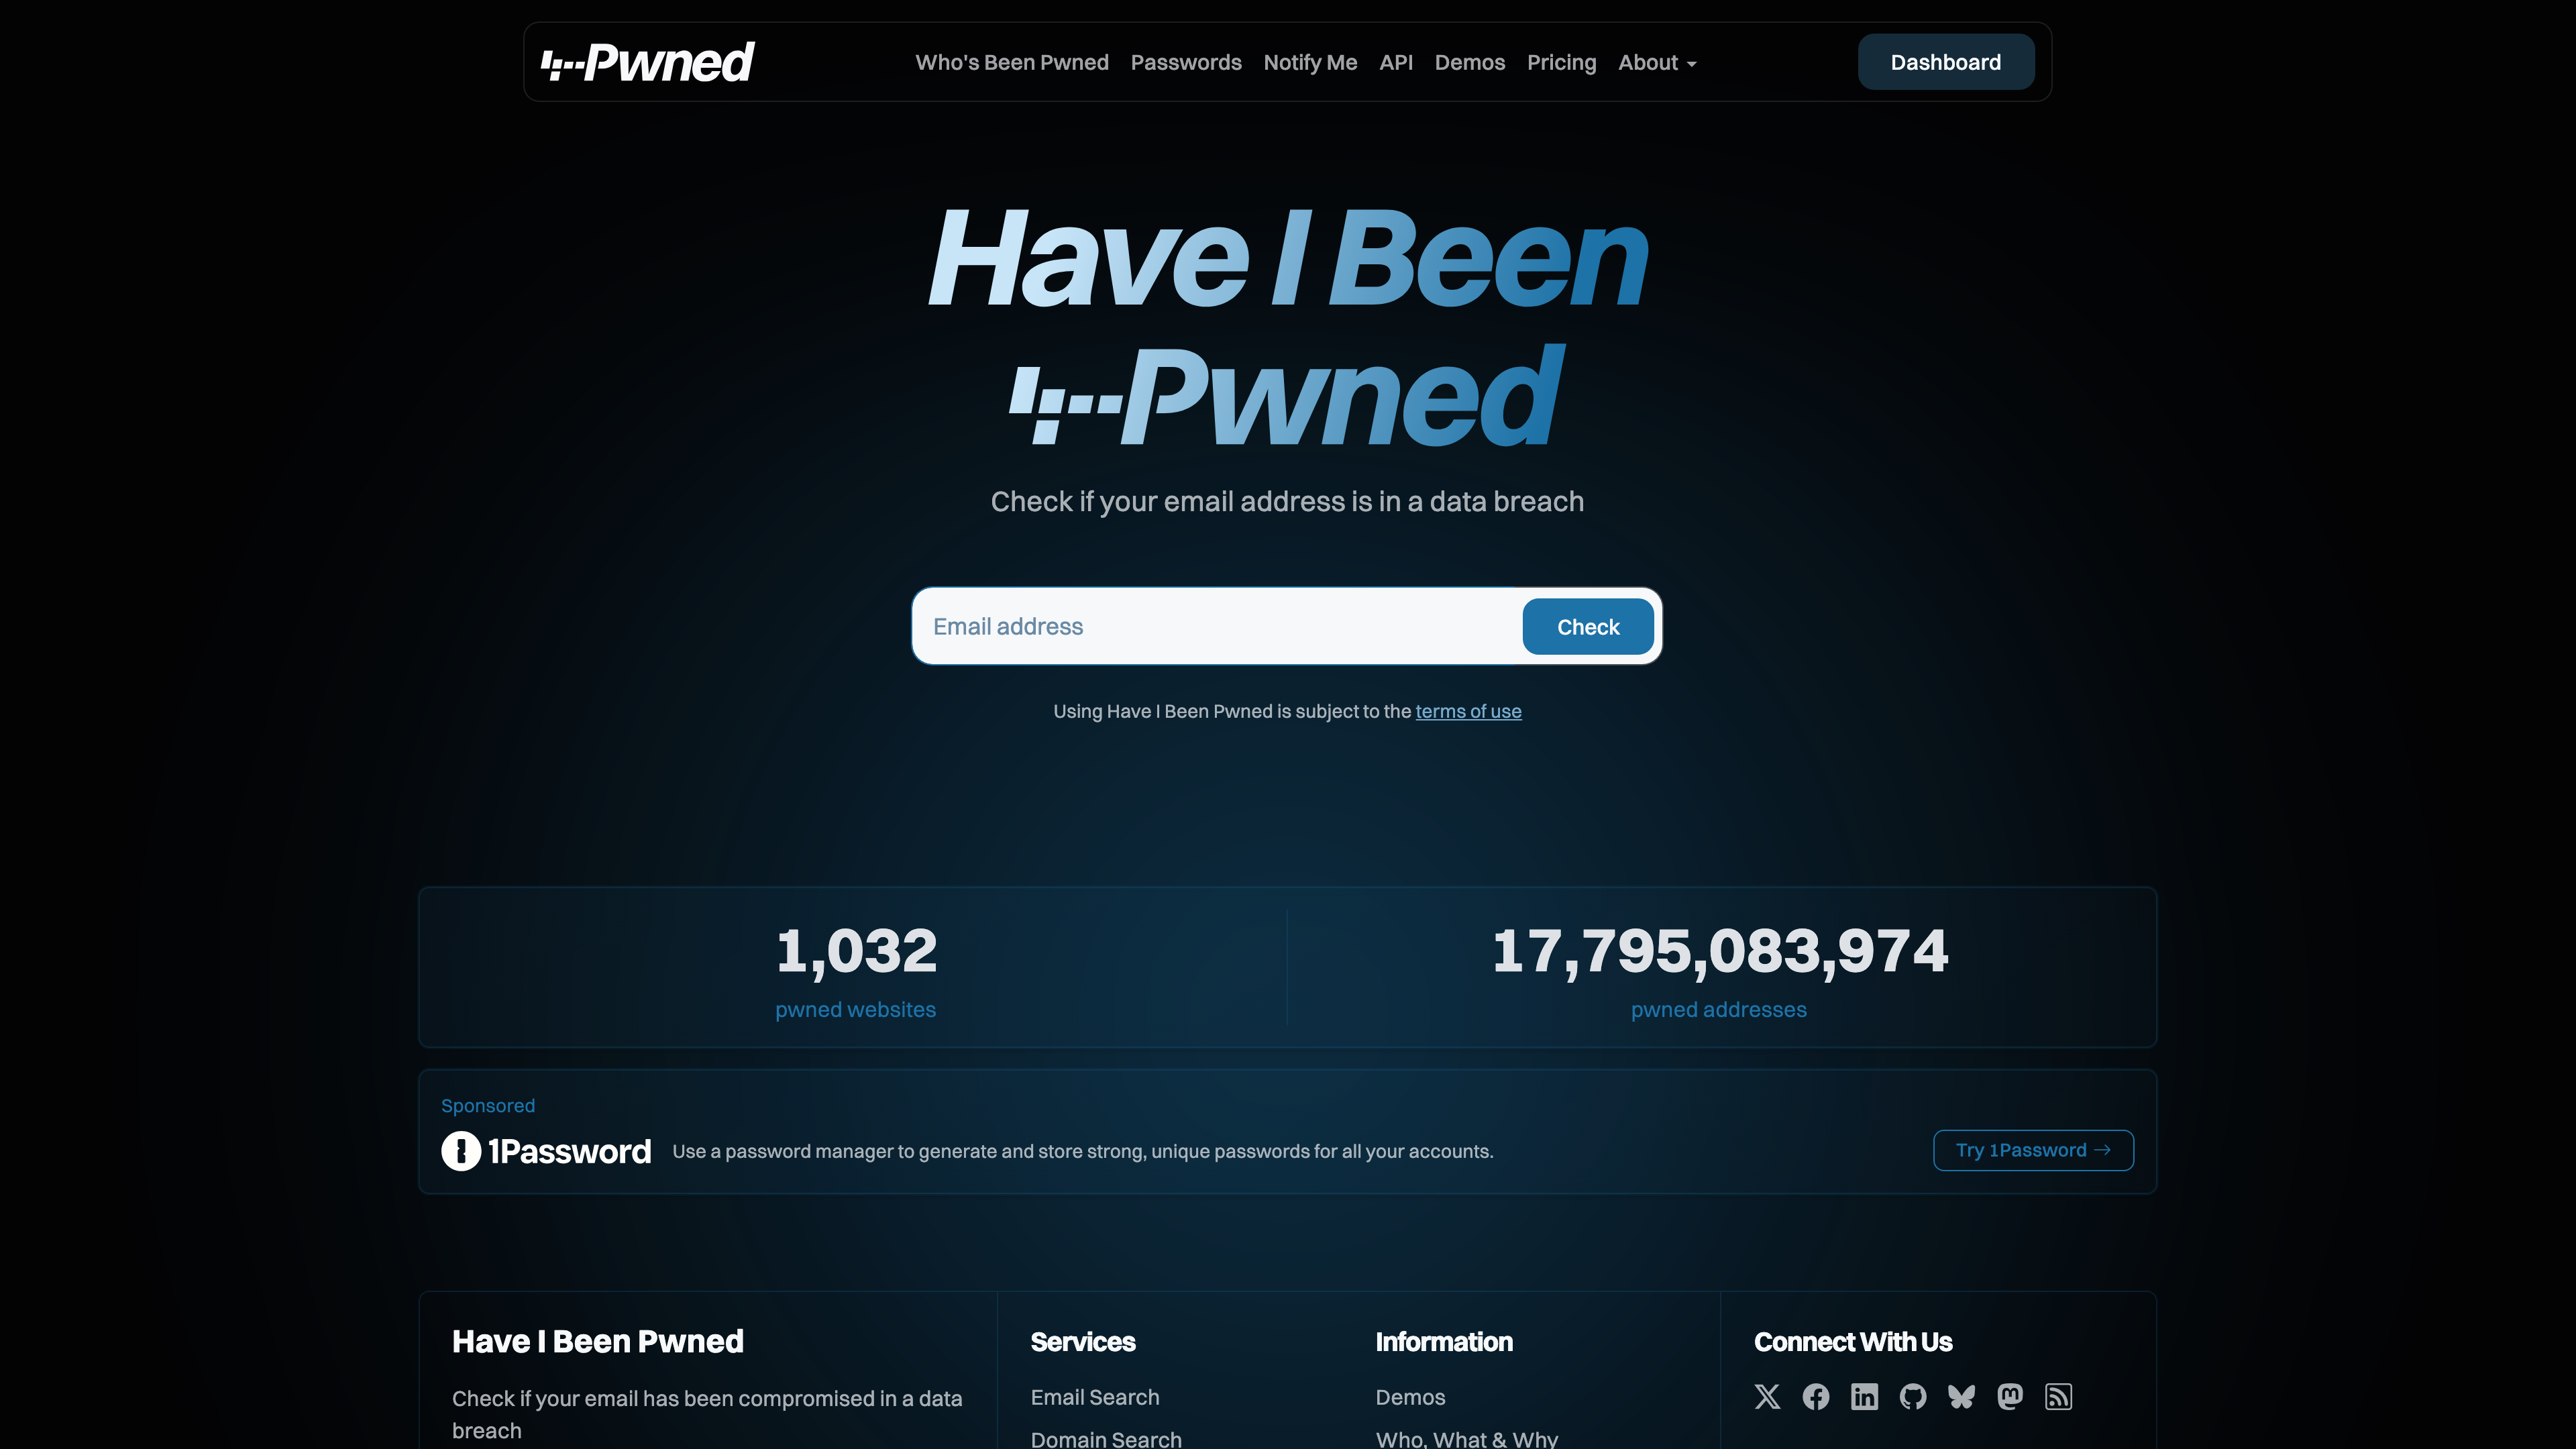
首頁即搜尋框,下方即時顯示收錄規模:1,032 起外洩事件、17,795,083,974 筆被外洩地址(官網首頁,截至 2026-08-30)。
站點背景
HIBP 的起點是 2013 年 10 月的 Adobe 資料外洩(約 1.52 億帳號)。Troy Hunt 在分析多起外洩資料時發現,同一批帳號反覆出現在不同事件中,而當事人往往毫不知情,於是在 2013 年 12 月 4 日上線 HIBP,首批收錄 Adobe、Stratfor、Gawker、Yahoo! 和 Sony 五起事件共約 1.54 億筆紀錄(上線公告)。「Pwned」一詞源自遊戲圈的駭客俚語,意為「被攻破」;站點標誌中的 ';-- 則是典型的 SQL 注入攻擊字串(維基百科)。
營運主體是 Troy Hunt 在澳洲註冊的 Superlative Enterprises Pty Ltd,「Have I Been Pwned」為其註冊商標。核心團隊只有三人:Troy Hunt 本人、2021 年加入負責營運的 Charlotte Hunt,以及 2023 年起兼職參與程式碼與基礎設施的 Stefán Jökull Sigurðsson(About 頁面)。2019 年 Troy 曾公開嘗試出售 HIBP(代號 Project Svalbard),2020 年 3 月宣布放棄,服務維持獨立營運至今。
產業地位方面,訂閱頁稱已有超過 20 萬家組織監控 40 萬個以上網域、半數以上財星 500 大企業在用,FBI、英國國家打擊犯罪局(NCA)、Europol 等執法機構也在受害者通知工作中使用其資料;FAQ 還提到 2021 年美國 FBI 與荷蘭警方曾主動向 HIBP 提供 Emotet 木馬竊取的資料,用於通知受害者。
核心功能
信箱外洩查詢
公開搜尋是最常用的入口:輸入電子郵件地址或使用者名稱,回傳該帳號出現過的外洩事件清單,每條包含事件名稱、發生時間、外洩的資料類型(如密碼雜湊、電話、地址等),以及 paste(公開貼文網站上出現的外洩文字)紀錄。事件帶有若干標記幫助判斷性質:sensitive(敏感事件,如成人網站,公開搜尋不回傳,需登入驗證信箱所有權後可見,目前共 87 起)、unverified(真實性未能完全確認)、fabricated(疑為拼湊偽造)、retired(已從系統移除,目前 2 起)等(FAQ,截至 2026-08-30)。完整的外洩目錄在 Who's Been Pwned 頁面公開可瀏覽。
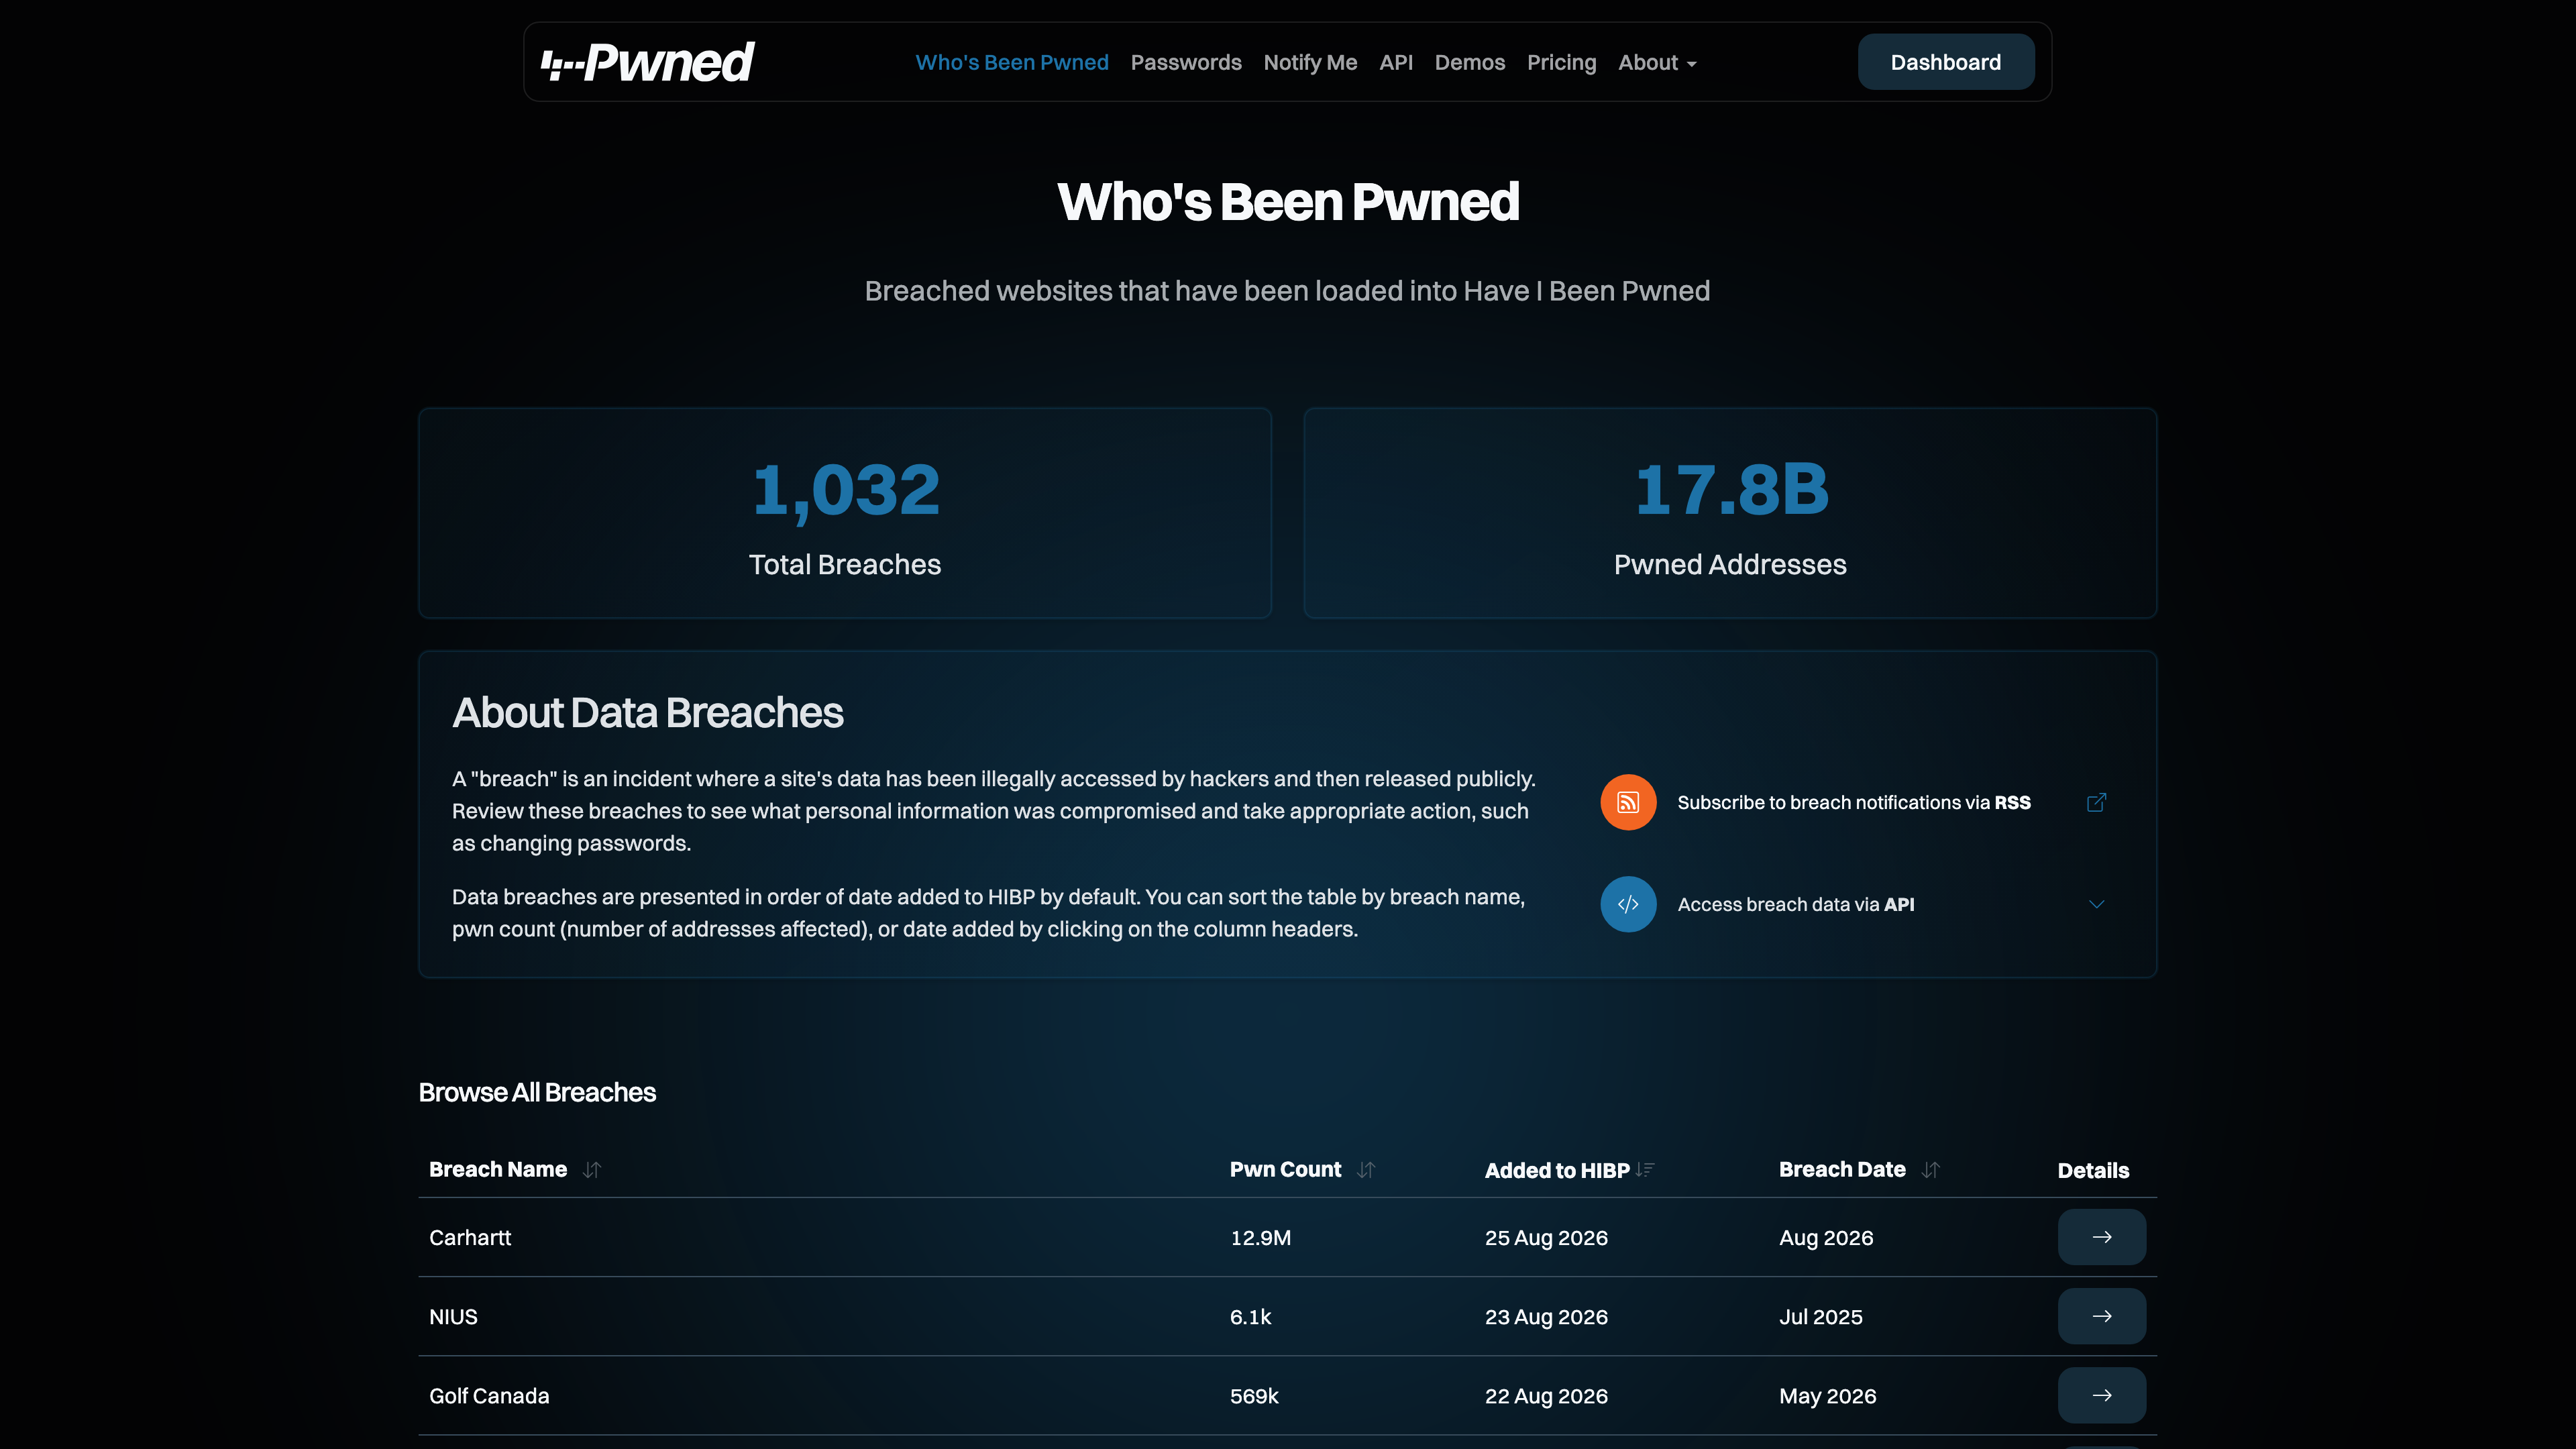
Who's Been Pwned 頁面:可按名稱、影響人數、收錄日期瀏覽全部 1,032 起事件,圖中可見 2026 年 8 月最新收錄的條目。
Pwned Passwords
獨立的密碼外洩檢查,用於判斷某個密碼是否曾出現在外洩資料中以及出現次數。隱私設計上採用 k-anonymity 模型:瀏覽器在本機計算密碼的 SHA-1 雜湊,只把雜湊前 5 個字元傳給伺服器,拿到所有符合的後綴後在本機完成比對,伺服器始終接觸不到完整密碼或完整雜湊(Pwned Passwords 頁面)。
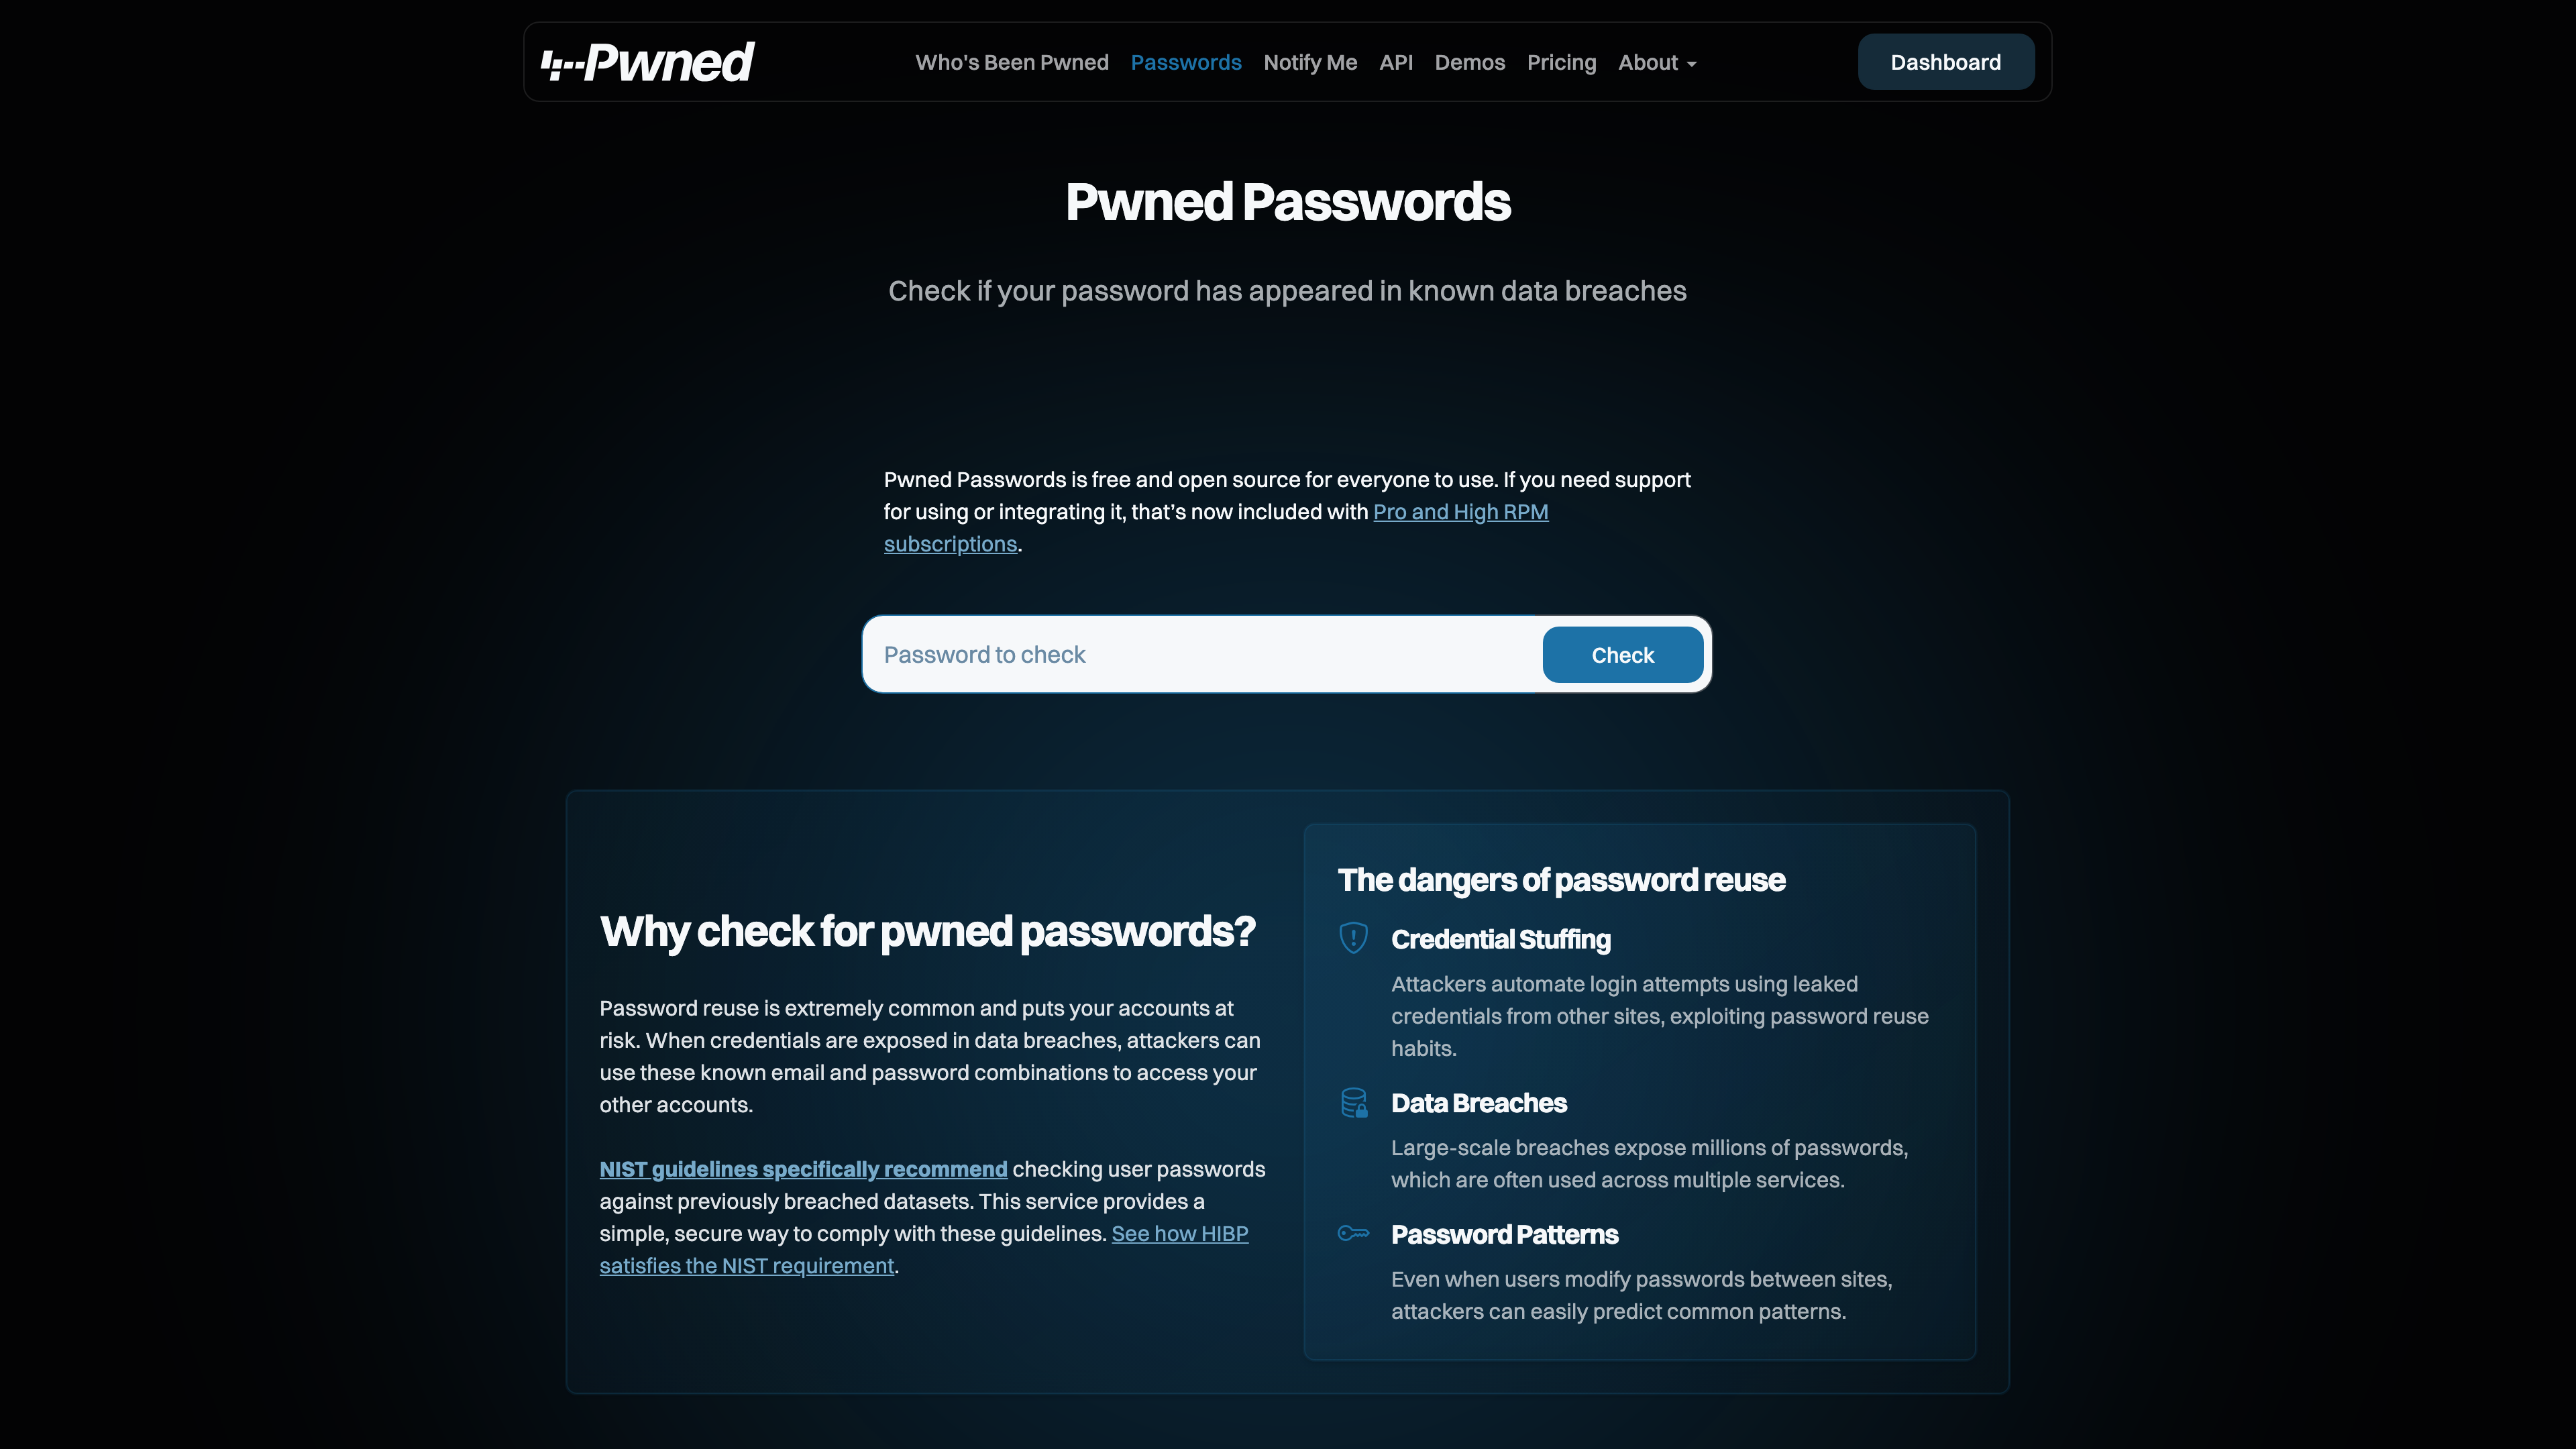
Pwned Passwords 頁面:檢查完全在 k-anonymity 保護下進行,可在瀏覽器開發者工具中直接觀察請求。該服務 API 免費、無需金鑰,由 Cloudflare 提供基礎設施,官方稱每月處理 180 億次以上請求、快取命中率超過 99.9%;密碼全集還可透過開源的 Pwned Passwords downloader 下載到本機離線使用。
外洩通知(Notify Me)
免費訂閱:輸入信箱、點擊驗證郵件中的連結(雙重確認)後,一旦該地址出現在新收錄的外洩事件中就會收到郵件。官方 FAQ 稱訂閱只保存電子郵件地址、訂閱日期和一個隨機驗證 token,不會把訂閱資訊交給第三方。
Dashboard 與網域搜尋
Dashboard 採無密碼登入:輸入信箱後點擊郵件中的驗證連結即可進入。登入後可以查詢自己地址涉及的敏感外洩、查看資訊竊取木馬紀錄(stealer log)中出現的網站網域,並管理網域與訂閱(登入頁說明)。網域搜尋面向網域所有者,需要透過 WHOIS 紀錄信箱、常見管理員信箱(security@、postmaster@ 等)、網站 meta 標籤、驗證檔案或 DNS TXT 紀錄之一證明控制權,之後可一次列出該網域下所有出現在外洩中的地址;網域規模較大或需要持續監控時需付費訂閱(隱私政策、FAQ)。
開放能力與收費
HIBP 提供 REST API v3:按信箱查外洩、paste、網域和 stealer log 的介面需要在請求標頭攜帶付費訂閱的 hibp-api-key,Pwned Passwords 查詢免費且無需金鑰;所有請求必須帶 user-agent 標頭,超出訂閱方案的速率限制會收到 HTTP 429。官方還提供面向 AI agent 的 MCP server,並為整合測試提供免費測試 key。外洩與 paste 資料本身按 CC BY 4.0 授權。
收費方案(訂閱頁,截至 2026-08-30,均為按年付費折算月價):
- Core:4.39–319 美元/月,10–1,000 RPM,面向自有網域的直接信箱查詢與監控,按網域規模分 5 檔;
- Pro:379–4,599 美元/月,1,000–16,000 RPM,增加 k-anonymity 信箱查詢、客戶網域監控、stealer log 資料與批次網域驗證,可選 2 年或 3 年付折扣;
- High RPM:1,150–5,833 美元/月,4,000–24,000 RPM 的高吞吐量信箱查詢;
- Enterprise:白標部署、即時外洩回呼、不限速率,單獨洽談。
此外,HIBP 在 GitHub 上開源了若干周邊元件,包括 Pwned Passwords 的 Azure Functions 實作與離線下載器(BSD-3-Clause;下載器約 1,291 stars,截至 2026-08-30)。
隱私與資料政策
對一個以外洩資料為業務的網站,其自身的隱私政策是判斷可信度的關鍵。官方政策(Privacy;服務條款最近於 2026 年 3 月更新)的要點:
- 搜尋行為不被儲存:查詢只從儲存中讀取並回傳結果,不留查詢紀錄;不使用第三方追蹤 cookie 或像素,也不投放定向廣告;
- 收錄資料只保存電子郵件地址/使用者名稱及其出現過的事件清單,不把密碼與個人識別資料存在一起;資料存放於美國西部的 Azure 資料中心;
- 通知訂閱與網域搜尋資訊除經 SendGrid 發送郵件外不提供給第三方,付款由 Stripe 處理;
- 提供三級 opt-out:僅從公開搜尋隱藏、阻止當前及未來外洩關聯、徹底刪除地址;
- 條款禁止利用 HIBP 資料對外洩受害者進行招攬等不利行為,也禁止用其資料搭建實質相同的外洩查詢服務。
收入模式上,除訂閱外網站接受捐贈,並在首頁展示有明確「Sponsored」標識的 1Password 贊助位。
適用場景
- 一般用戶自查:看到外洩新聞或準備修改密碼時,快速確認自己的信箱是否被波及;
- 密碼衛生:註冊或改密碼前先用 Pwned Passwords 排除已外洩密碼(NIST 指南也建議服務方做此校驗);
- 安全從業者與開發者:透過 API 把外洩檢查嵌入註冊、登入或風控流程,為企業網域做持續監控;
- 研究與媒體:引用其公開外洩目錄與事件時間線作為可核查的第一手資料。
局限
- 收錄不等於全集:官方自己強調 HIBP 只覆蓋歷年外洩中的一小部分,「查不到」不代表「沒有外洩」(absence of evidence is not evidence of absence);opt-out 與 retired 事件也會讓可見結果變少;
- 敏感外洩在公開搜尋中不可見,必須能收到驗證郵件才能確認;
- 結果只說明「在哪起事件中、外洩了什麼類型」,不提供具體外洩內容,也無法幫你找回密碼原文;
- 使用者名稱搜尋可能誤報:常見名稱可能被陌生人註冊過;也可能出現你從未註冊過的網站(資料被轉賣、服務改名或他人代註冊);
- 介面僅英文;
- 免費公開搜尋只能逐個地址查詢,批次能力全部在付費訂閱內,高方案價格明顯面向企業預算。
同類參考
不少同類服務本質上是在 HIBP 資料之上做封裝:Mozilla 的 Firefox Monitor(後更名 Mozilla Monitor)2018 年起即基於 HIBP 打造外洩檢查,1Password 同年整合 Pwned Passwords 並至今是其官方合作夥伴(維基百科、官網合作夥伴說明)。對多數讀者來說,直接使用 HIBP 通常比經由第三方再轉一手更直接。
參考資料
以下頁面均於 2026-08-30 核查:
- Have I Been Pwned 官網首頁(收錄規模統計)
- About - Who, What & Why(團隊與站點由來)
- Introducing "Have I Been Pwned?"(2013-12-04 上線公告,Troy Hunt 部落格)
- FAQs(sensitive/retired 事件、paste、資料儲存說明)
- Pwned Passwords(k-anonymity 與服務規模)
- API v3 文件(鑑權、限流、MCP server、CC BY 4.0)
- Subscription 定價頁
- Privacy Policy(搜尋不儲存、opt-out、資料處理)
- Terms of Use(2026 年 3 月更新)
- HaveIBeenPwned GitHub 組織(開源元件)
- 維基百科條目(上線日期、出售嘗試、Firefox/1Password 整合)



