VirusTotal 是一个免费的在线恶意软件扫描服务:提交一个文件、网址、域名或 IP 地址,它会同时调用 70 多个杀毒引擎和网址黑名单分别给出判定,并汇总成一份可公开检索的报告。与在本机安装一款杀毒软件相比,它的价值在于一次获得几十家安全厂商的"第二意见"——既能发现单一引擎漏报的威胁,也能识别误报(无害内容被个别引擎误判为恶意)。该服务 2004 年 6 月由西班牙安全公司 Hispasec Sistemas 创立,2012 年 9 月被 Google 收购,现归属 Google 的安全运营(Google Security Operations)业务线。(来源:How it works、Wikipedia: VirusTotal,核查日期 2026-09-02)
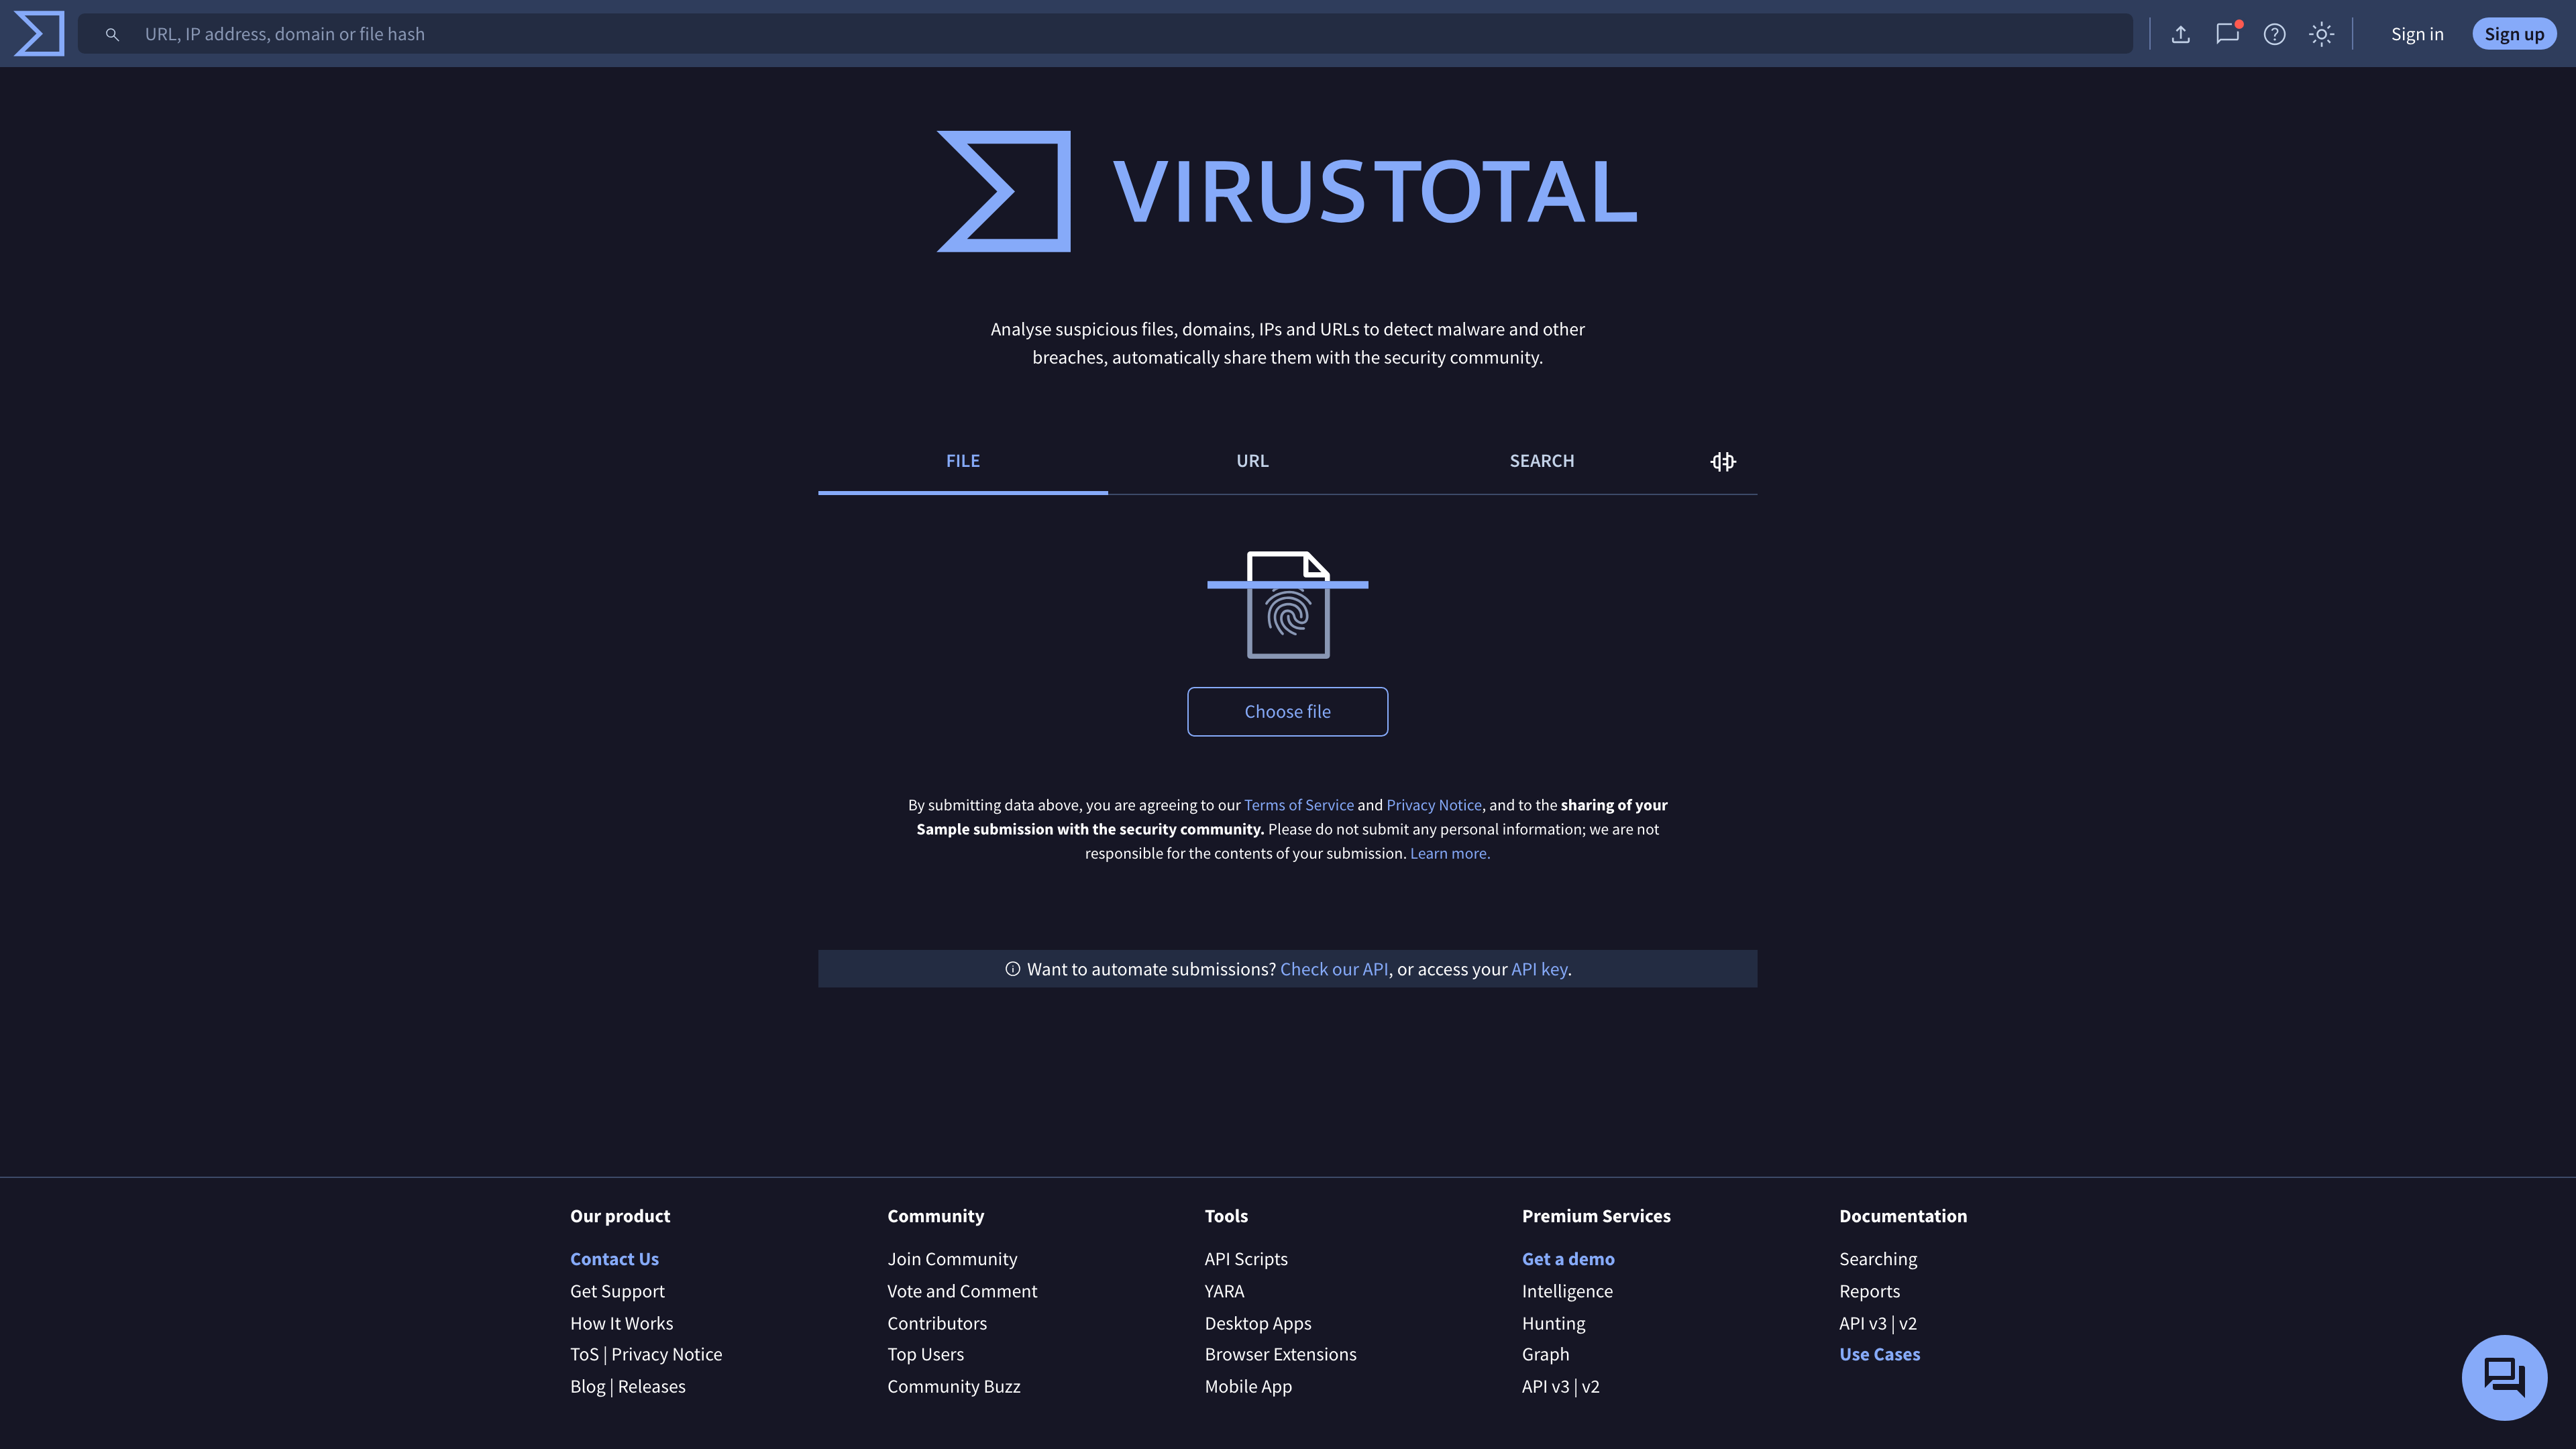
上图是 VirusTotal 首页:顶部可按网址、IP、域名或文件哈希直接搜索,主体是 FILE(上传文件)、URL(提交网址)、SEARCH(检索历史报告)三个入口。注意上传按钮下方的提示——提交即表示同意服务条款与隐私声明,并同意"将你的样本提交与安全社区共享",页面同时明确写着"请不要提交任何个人信息"。这条提示是使用该服务前最需要理解的一条规则,下文"隐私注意事项"一节会详细展开。
站点速览
- 网址:https://www.virustotal.com/
- 类型:多引擎文件/网址恶意扫描与威胁情报聚合平台
- 费用:面向公众的网页扫描免费(限非商业用途);Intelligence、Hunting、Private Scanning 等高级服务为付费企业产品,价格不公开,需联系销售
- 注册要求:扫描与查看公开报告无需注册;免费注册社区账号后可评论、投票并获得公共 API 密钥
- 界面语言:提供包括中文在内的多种界面语言(来源:Wikipedia 资料页)
- 上线时间:2004 年 6 月
- 运营方:Google(2012 年收购;2018 年起先后归入 Chronicle 与 Google Cloud 安全业务)
站点背景
VirusTotal 由西班牙马拉加的安全公司 Hispasec Sistemas 于 2004 年 6 月上线,创始人包括 Bernardo Quintero 等人。2007 年它入选《PC World》年度百佳产品。2012 年 9 月,Google 宣布收购 VirusTotal,官方博客当时承诺其保持独立运营并继续扩大与杀毒厂商的合作。2018 年 1 月,VirusTotal 转归 Alphabet 旗下网络安全公司 Chronicle;2019 年 6 月 Chronicle 并入 Google Cloud,此后 VirusTotal 的企业级服务逐步整合进 Google 的安全运营与威胁情报产品线(Google Threat Intelligence),面向公众的免费扫描服务则保持开放。(来源:Wikipedia: VirusTotal、TechCrunch 报道、VT→Google TI 迁移指南)
这种"被大厂收购但仍免费开放"的路径塑造了它的双重身份:对普通用户,它是顺手查毒的工具;对安全行业,它是样本与情报的共享枢纽——反病毒厂商、美国网络司令部下属单位(2018 年 11 月起)等都以"贡献者"身份参与数据交换。
核心能力:一次提交,几十家引擎同时判定
截至 2026-09-02,VirusTotal 官方文档称其聚合了 70 多个杀毒扫描引擎和网址/域名黑名单服务,另有 10 多个动态分析沙箱。主要用法有四类:
- 文件扫描:网页直接上传,最大 650MB(API 直接上传限 32MB,更大文件需先获取专用上传地址,上限同样为 650MB);也可以只提交文件哈希查询已有报告,不必重复上传。(来源:Upload a file、Wikipedia)
- 网址扫描:提交可疑链接,各引擎区分恶意软件站、钓鱼站、可疑站点等类别。
- 域名 / IP 查询:汇总该域名的检测记录、WHOIS、关联样本等背景信息。
- 搜索:按哈希、网址、域名、IP 或关键词检索历史报告,免费账号可查,高级检索语法和批量导出属于付费功能。
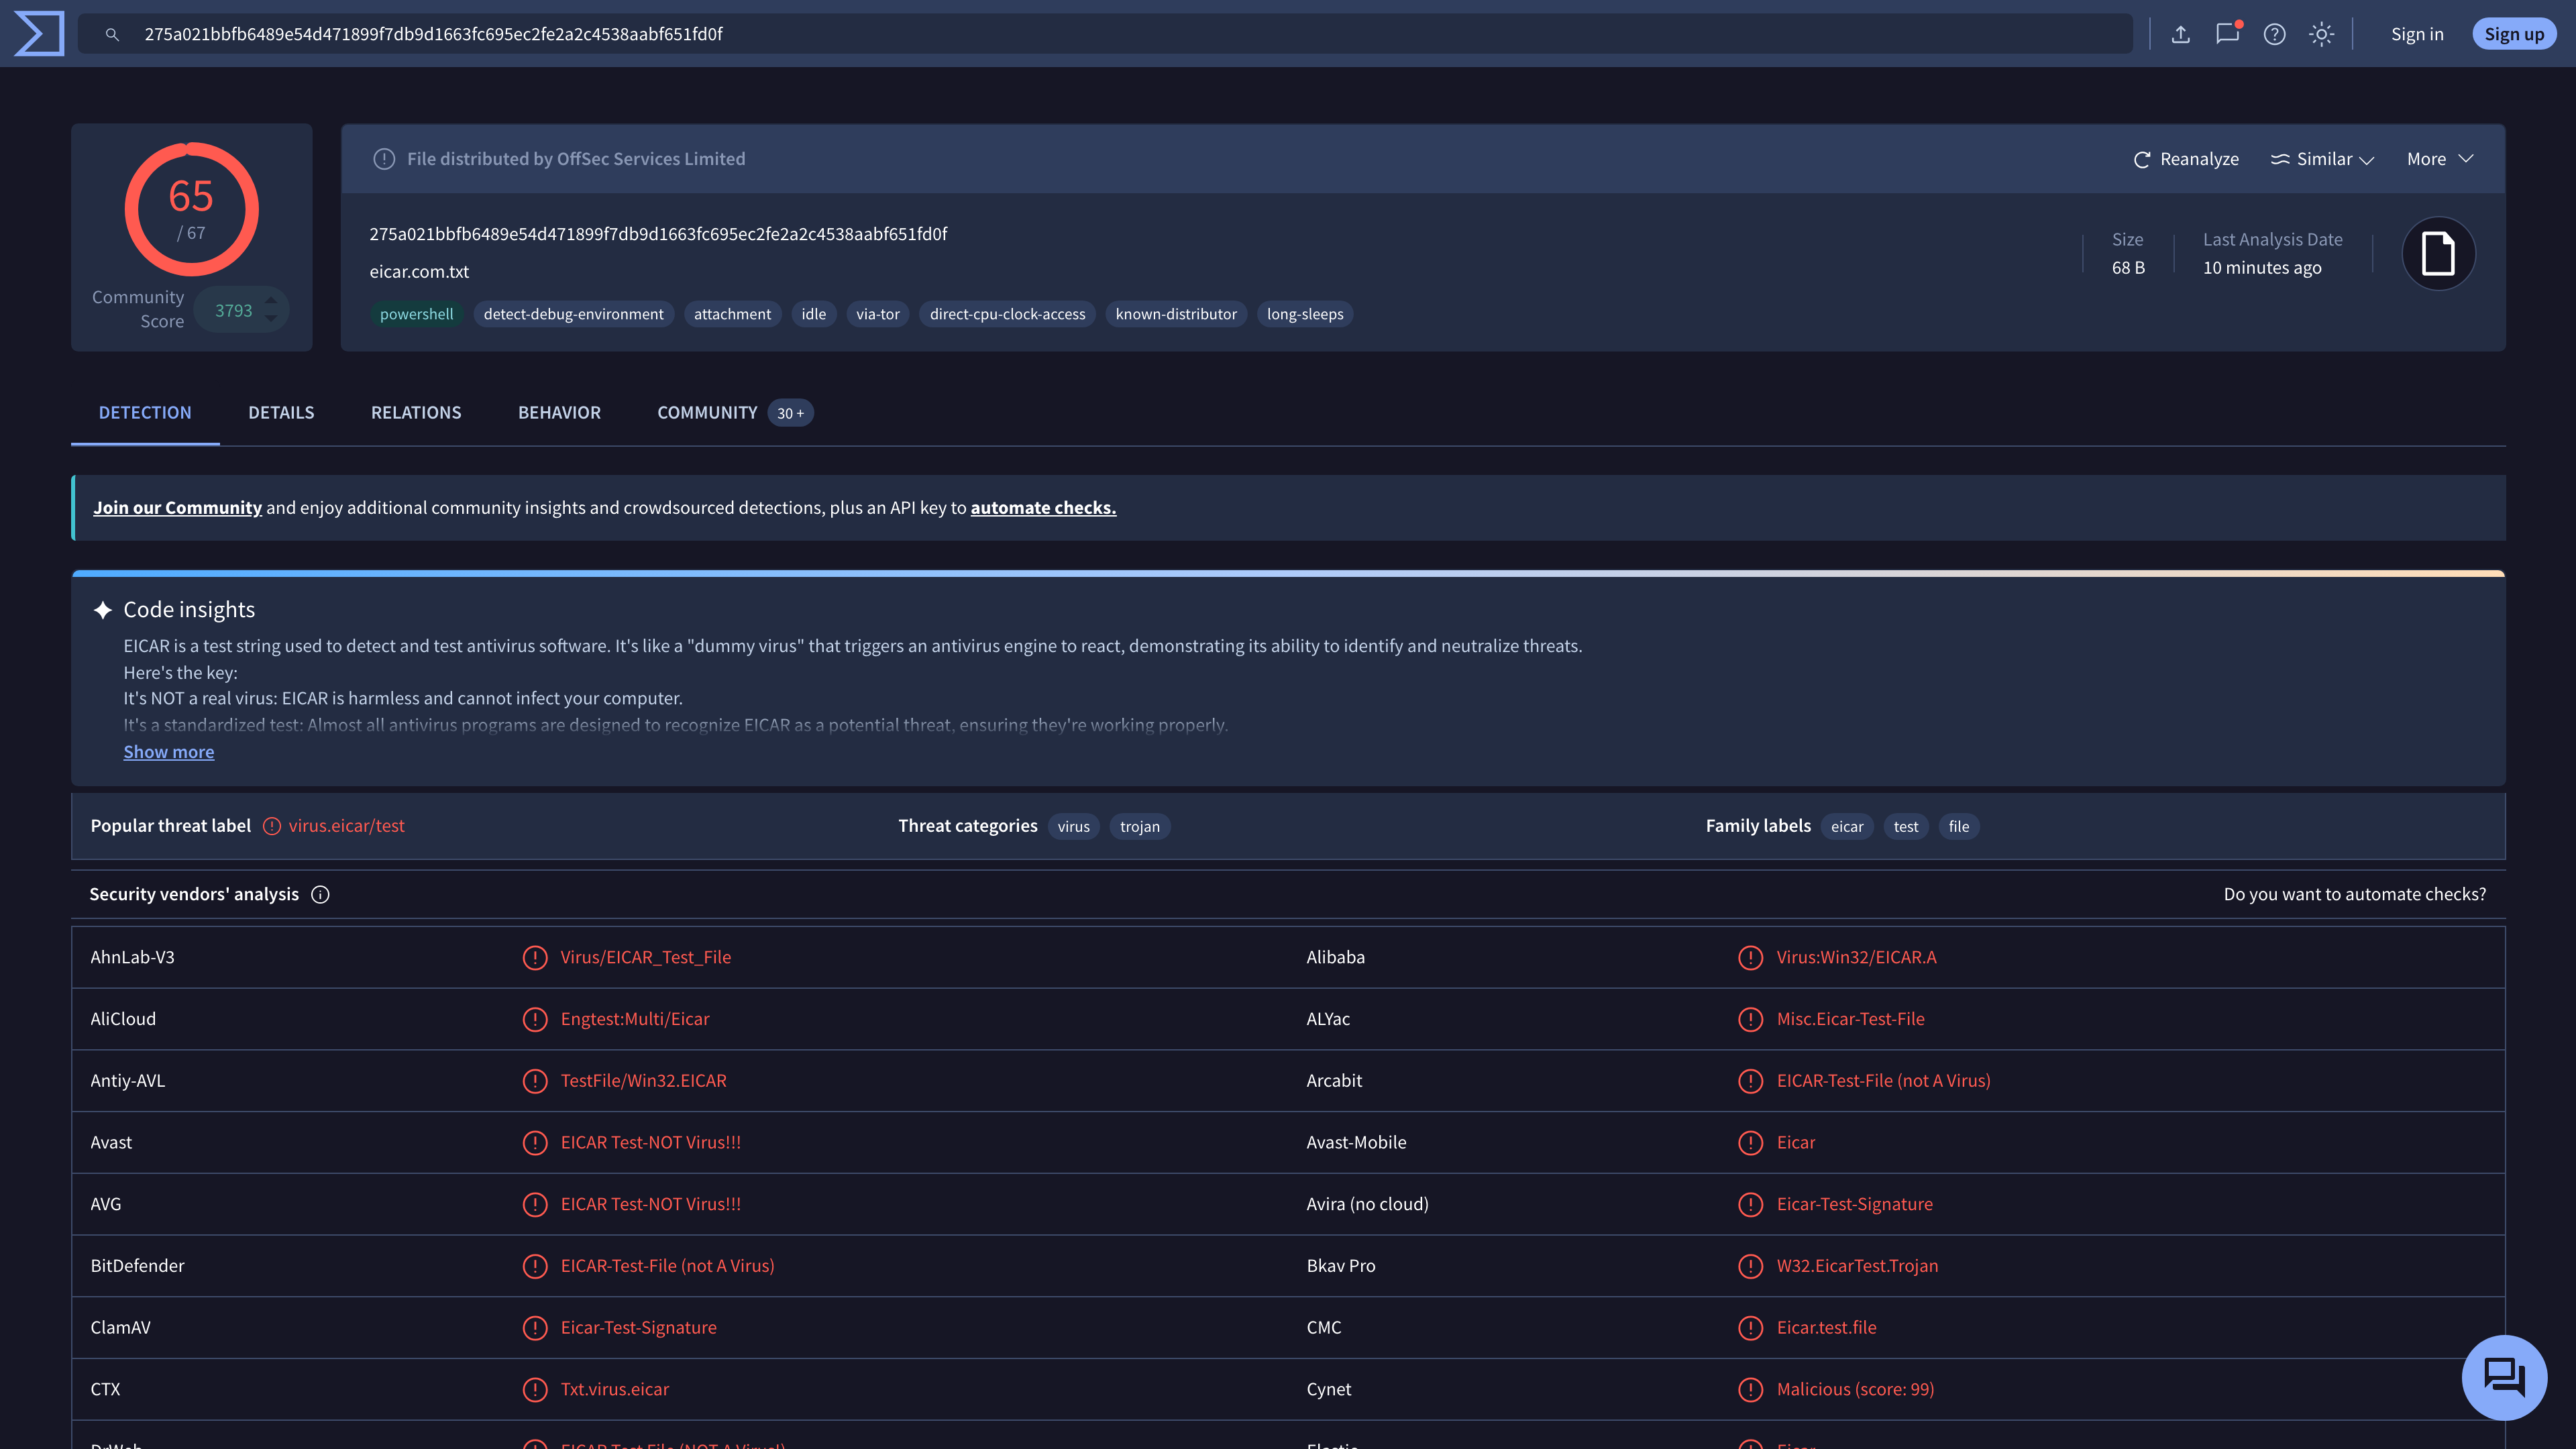
上图为 EICAR 标准测试文件的公开报告。EICAR 是一段 68 字节的无害字符串,专用于验证杀毒软件是否工作。截图时 67 家引擎中有 65 家将其标记(红色圆环显示 65/67),下方逐家列出判定名称——AhnLab 报 Virus/EICAR_Test_File、ClamAV 报 Eicar-Test-Signature、BitDefender 报 EICAR-Test-File (not a virus)——同一文件、不同命名一目了然;顶部"Code insights"面板还自动说明 EICAR 并非真实病毒。这正是 VirusTotal 区别于单引擎扫描的核心形态:不替你下结论,而是把各家的结论并排摆出来。
公开数据集与社区
所有通过公开入口提交的样本和扫描报告都会进入 VirusTotal 的公开数据集,任何人无需注册即可搜索查看。注册免费社区账号后,还可以对文件和网址发表评论(查杀建议、逆向分析笔记等)、投票标记有害或无害,评论与投票会形成社区信誉分。(来源:How it works、Join Community)
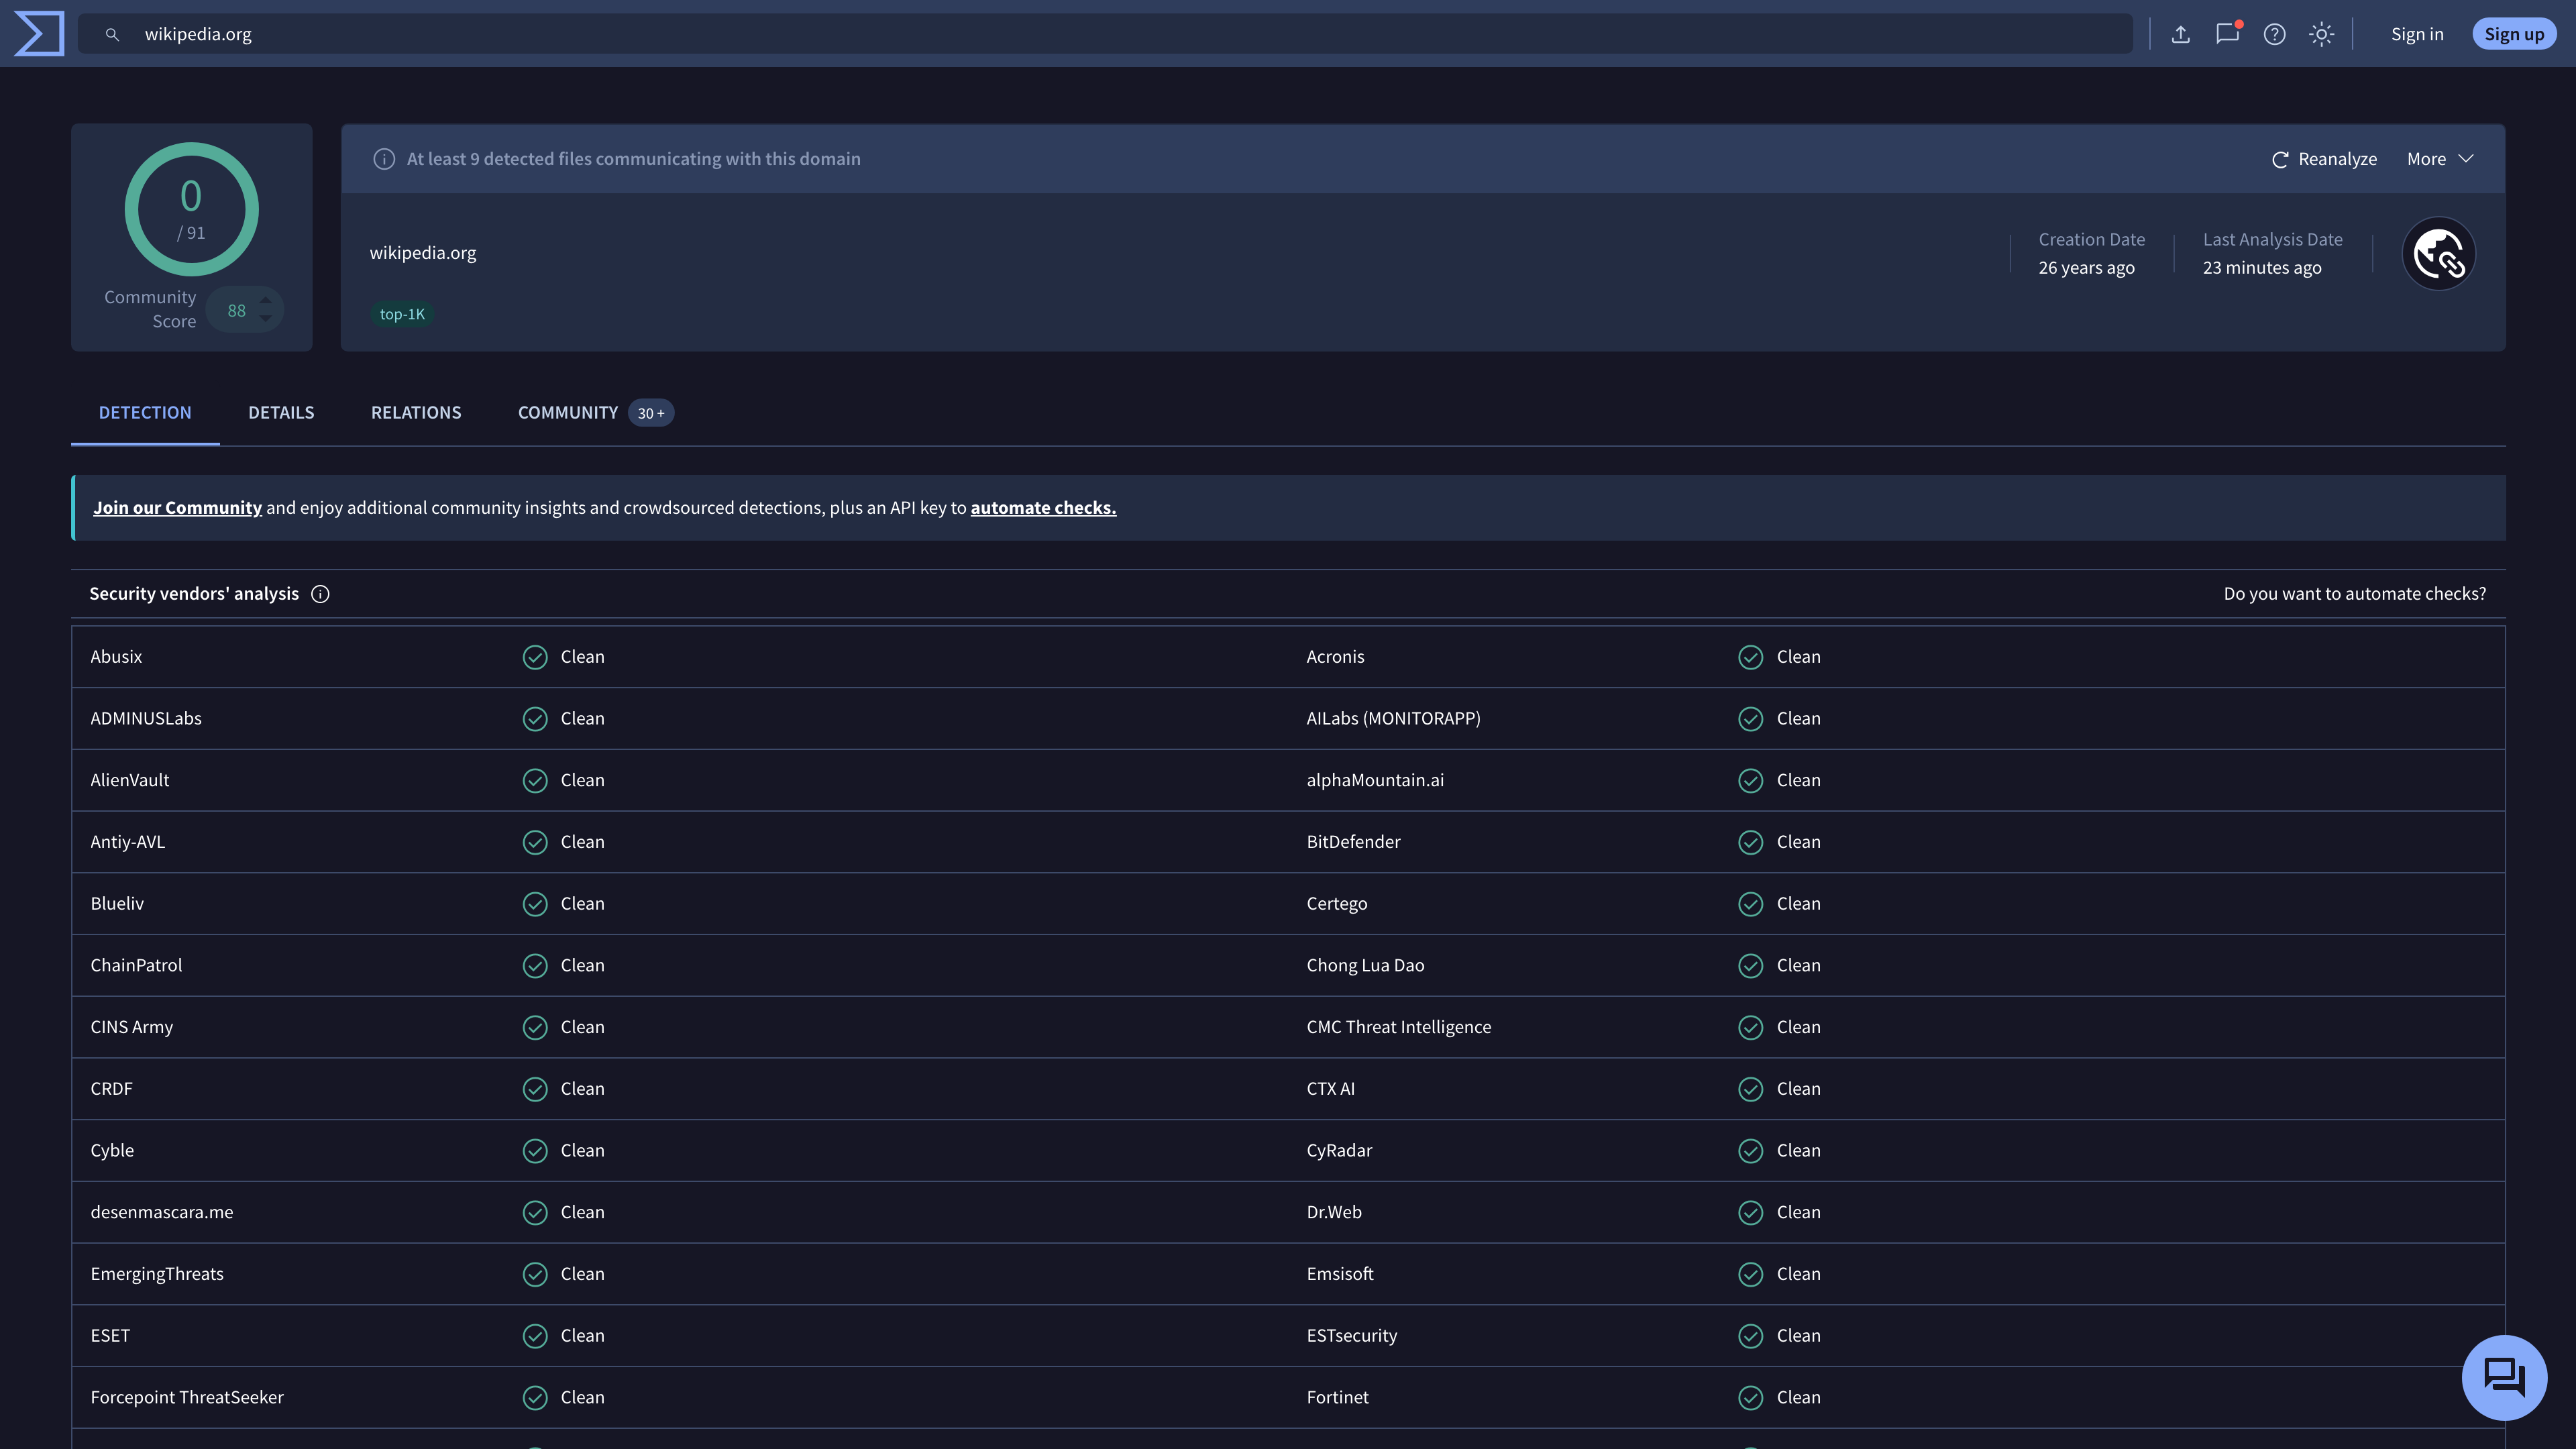
上图是 wikipedia.org 的域名报告:检测页 91 家安全厂商全部判定"Clean",左侧社区评分为 88,并带有"top-1K"(热门域名)标签;顶部同时提示"至少 9 个被检出的恶意文件曾与该域名通信",说明干净的整体判定下仍有可挖掘的关联信息。DETECTION、DETAILS、RELATIONS、COMMUNITY 等标签页分别对应引擎判定、元数据、关联样本和社区讨论。
账号体系与开放能力
- 公共 API(免费):注册社区账号即可在个人设置中获得 API 密钥。限额为每天 500 次请求、每分钟 4 次,且明确禁止用于商业产品或服务、禁止作为杀毒产品的替代品、禁止注册多账号绕过限额(核查日期 2026-09-02)。
- 付费 API 与企业服务:VirusTotal Intelligence(高级搜索、样本下载)、Hunting(YARA 规则实时匹配与 Retrohunt)、Graph(关联可视化)、Private Scanning 等为付费功能,价格不公开。企业客户正逐步迁移到 Google Threat Intelligence 产品体系。(来源:Public vs Premium API、迁移指南)
- 配套工具:官网页脚提供桌面上传器、浏览器扩展、移动应用、YARA 等入口,文件也可通过浏览器扩展等渠道提交。
隐私注意事项:上传即共享
这是使用 VirusTotal 前必须理解的一点:通过公开入口提交的文件和网址不是私密扫描。其数据流大致是:
- 样本提交后立即分发给合作的安全厂商(Partners)分析,分析报告进入公开数据集,任何人都可检索;
- 官方文档明确说明,提交文件的内容还可能与 VirusTotal 付费客户共享——付费的安全从业者可以按条件检索并下载样本用于研究;
- 首页提交按钮下方即注明"提交即同意将你的样本与安全社区共享,请不要提交任何个人信息"。
2021 年版服务条款(现归档为历史版本)对此表述得更直白:用户只应上传"愿意公开共享的样本",不得在无法律许可的情况下提交含机密、商业敏感或个人数据的样本;"如果你不想以上述方式公开共享样本,就不要把它发给本服务"。当前官网的条款入口已指向 Google Cloud 服务条款与 SecOps 隐私声明(2025 年 2 月 6 日生效)。
2023 年 6 月的一次事故直观地说明了这种共享机制的范围:一名员工误将一份含付费客户公司名称、组名和管理员邮箱的 CSV 文件上传到 VirusTotal,文件对所有付费伙伴可见,不到一小时即被多家客户的 YARA 监控规则命中并报告。官方事后致歉声明称约 5,600 名客户的信息因此暴露,并重申"上传到 VirusTotal 的文件会被付费安全分析师看到"正是该平台的工作方式。(5,600 人这一数字来源:The Register 报道(经 Wikipedia 引用))
如果确有分析敏感文件的需求,官方提供付费的 Private Scanning:文件不分发给第三方、默认约 24 小时后删除、报告仅本组织可见——但代价是报告不含各杀毒引擎的判定,只有沙箱和静态分析结果。对普通用户更实际的建议是:可疑的安装包、文档可以放心上传;涉及个人照片、证件、工作文档等任何含私密内容的文件,不要提交。
适用场景
- 下载软件后、运行前做一次多引擎交叉检查
- 收到可疑链接或附件时,先查网址或文件哈希是否已有公开判定
- 判断本机杀毒软件的报警是否属于误报(只有一两家报毒、其余全部通过时需结合社区评论进一步判断)
- 安全从业者检索样本家族、关联域名与攻击基础设施(高级功能需付费)
局限
- "全部通过"不等于安全:新出现的恶意文件可能尚无引擎识别;反之"只有一两家报毒"也未必是误报。VirusTotal 官方强调它只是信息聚合方,不代替用户下结论。
- 不能替代杀毒软件:服务条款明确禁止将其作为杀毒产品的替代品,也不提供实时防护。
- 禁止用于评测杀毒产品:2021 年版条款禁止利用本服务做杀毒/网址扫描产品的对比测试或任何可能损害杀毒行业的用途。
- 隐私边界:公开提交的内容(包括文件本体)会被安全社区和付费客户共享,前文已详述。
- 免费 API 限额较紧:500 次/天、4 次/分钟,批量场景需要付费套餐。
- 年龄限制:2021 年版条款要求用户年满 18 岁。
同类参考
- Hybrid Analysis:CrowdStrike 运营的免费沙箱分析报告平台,同样公开共享提交内容。
- ANY.RUN:交互式在线沙箱,可在浏览器中实时观察样本行为。
- urlscan.io:专注网址扫描与网页行为记录,免费公开报告。
参考资料
- VirusTotal 首页与提交提示(核查日期 2026-09-02,截图见正文)
- How it works(官方工作原理)(70+ 引擎、报告公开、样本与付费客户共享、免费非商用)
- Public vs Premium API(免费 API 限额与禁止条款)
- Upload a file(32MB/650MB 上传限制)
- Private Scanning(付费私密扫描)
- Join Community(评论、投票与信誉分)
- 历史服务条款(2021 年版)("只上传愿意公开共享的样本"等条款)
- SecOps 隐私声明(2025-02-06 生效)
- Wikipedia: VirusTotal(历史沿革、收购时间线、2023 年数据暴露事件、界面语言)
- 官方博客:2023 年数据暴露事件致歉
- TechCrunch:Chronicle 并入 Google Cloud
- Google Threat Intelligence 迁移指南(企业服务品牌迁移)



