Have I Been Pwned(常缩写为 HIBP)是一个数据泄露账号查询服务:在首页输入邮箱地址或用户名,就能知道它是否出现在已被公开的泄露事件中,以及具体涉及哪些网站、泄露了哪些类型的数据。它由澳大利亚安全研究者 Troy Hunt 于 2013 年创建并运营至今,是同类服务中最广为人知的一家,Firefox 的泄露监控和 1Password 的密码检查都是基于它的数据构建的。核心查询免费、无需注册,域名监控与大批量 API 查询则通过订阅收费。
站点速览
- 网址:https://haveibeenpwned.com/
- 类型:数据泄露查询与安全信息服务
- 费用:邮箱查询、密码检查与泄露通知免费;API 与域名监控订阅制,Core 档 4.39 美元/月起(按年付,定价页,截至 2026-08-30)
- 注册要求:公开查询无需账号;敏感泄露查询、域名搜索与订阅管理通过邮箱验证链接登录 Dashboard,不设密码
- 界面语言:仅英文
- 运营方:Superlative Enterprises Pty Ltd(澳大利亚昆士兰州,隐私政策)
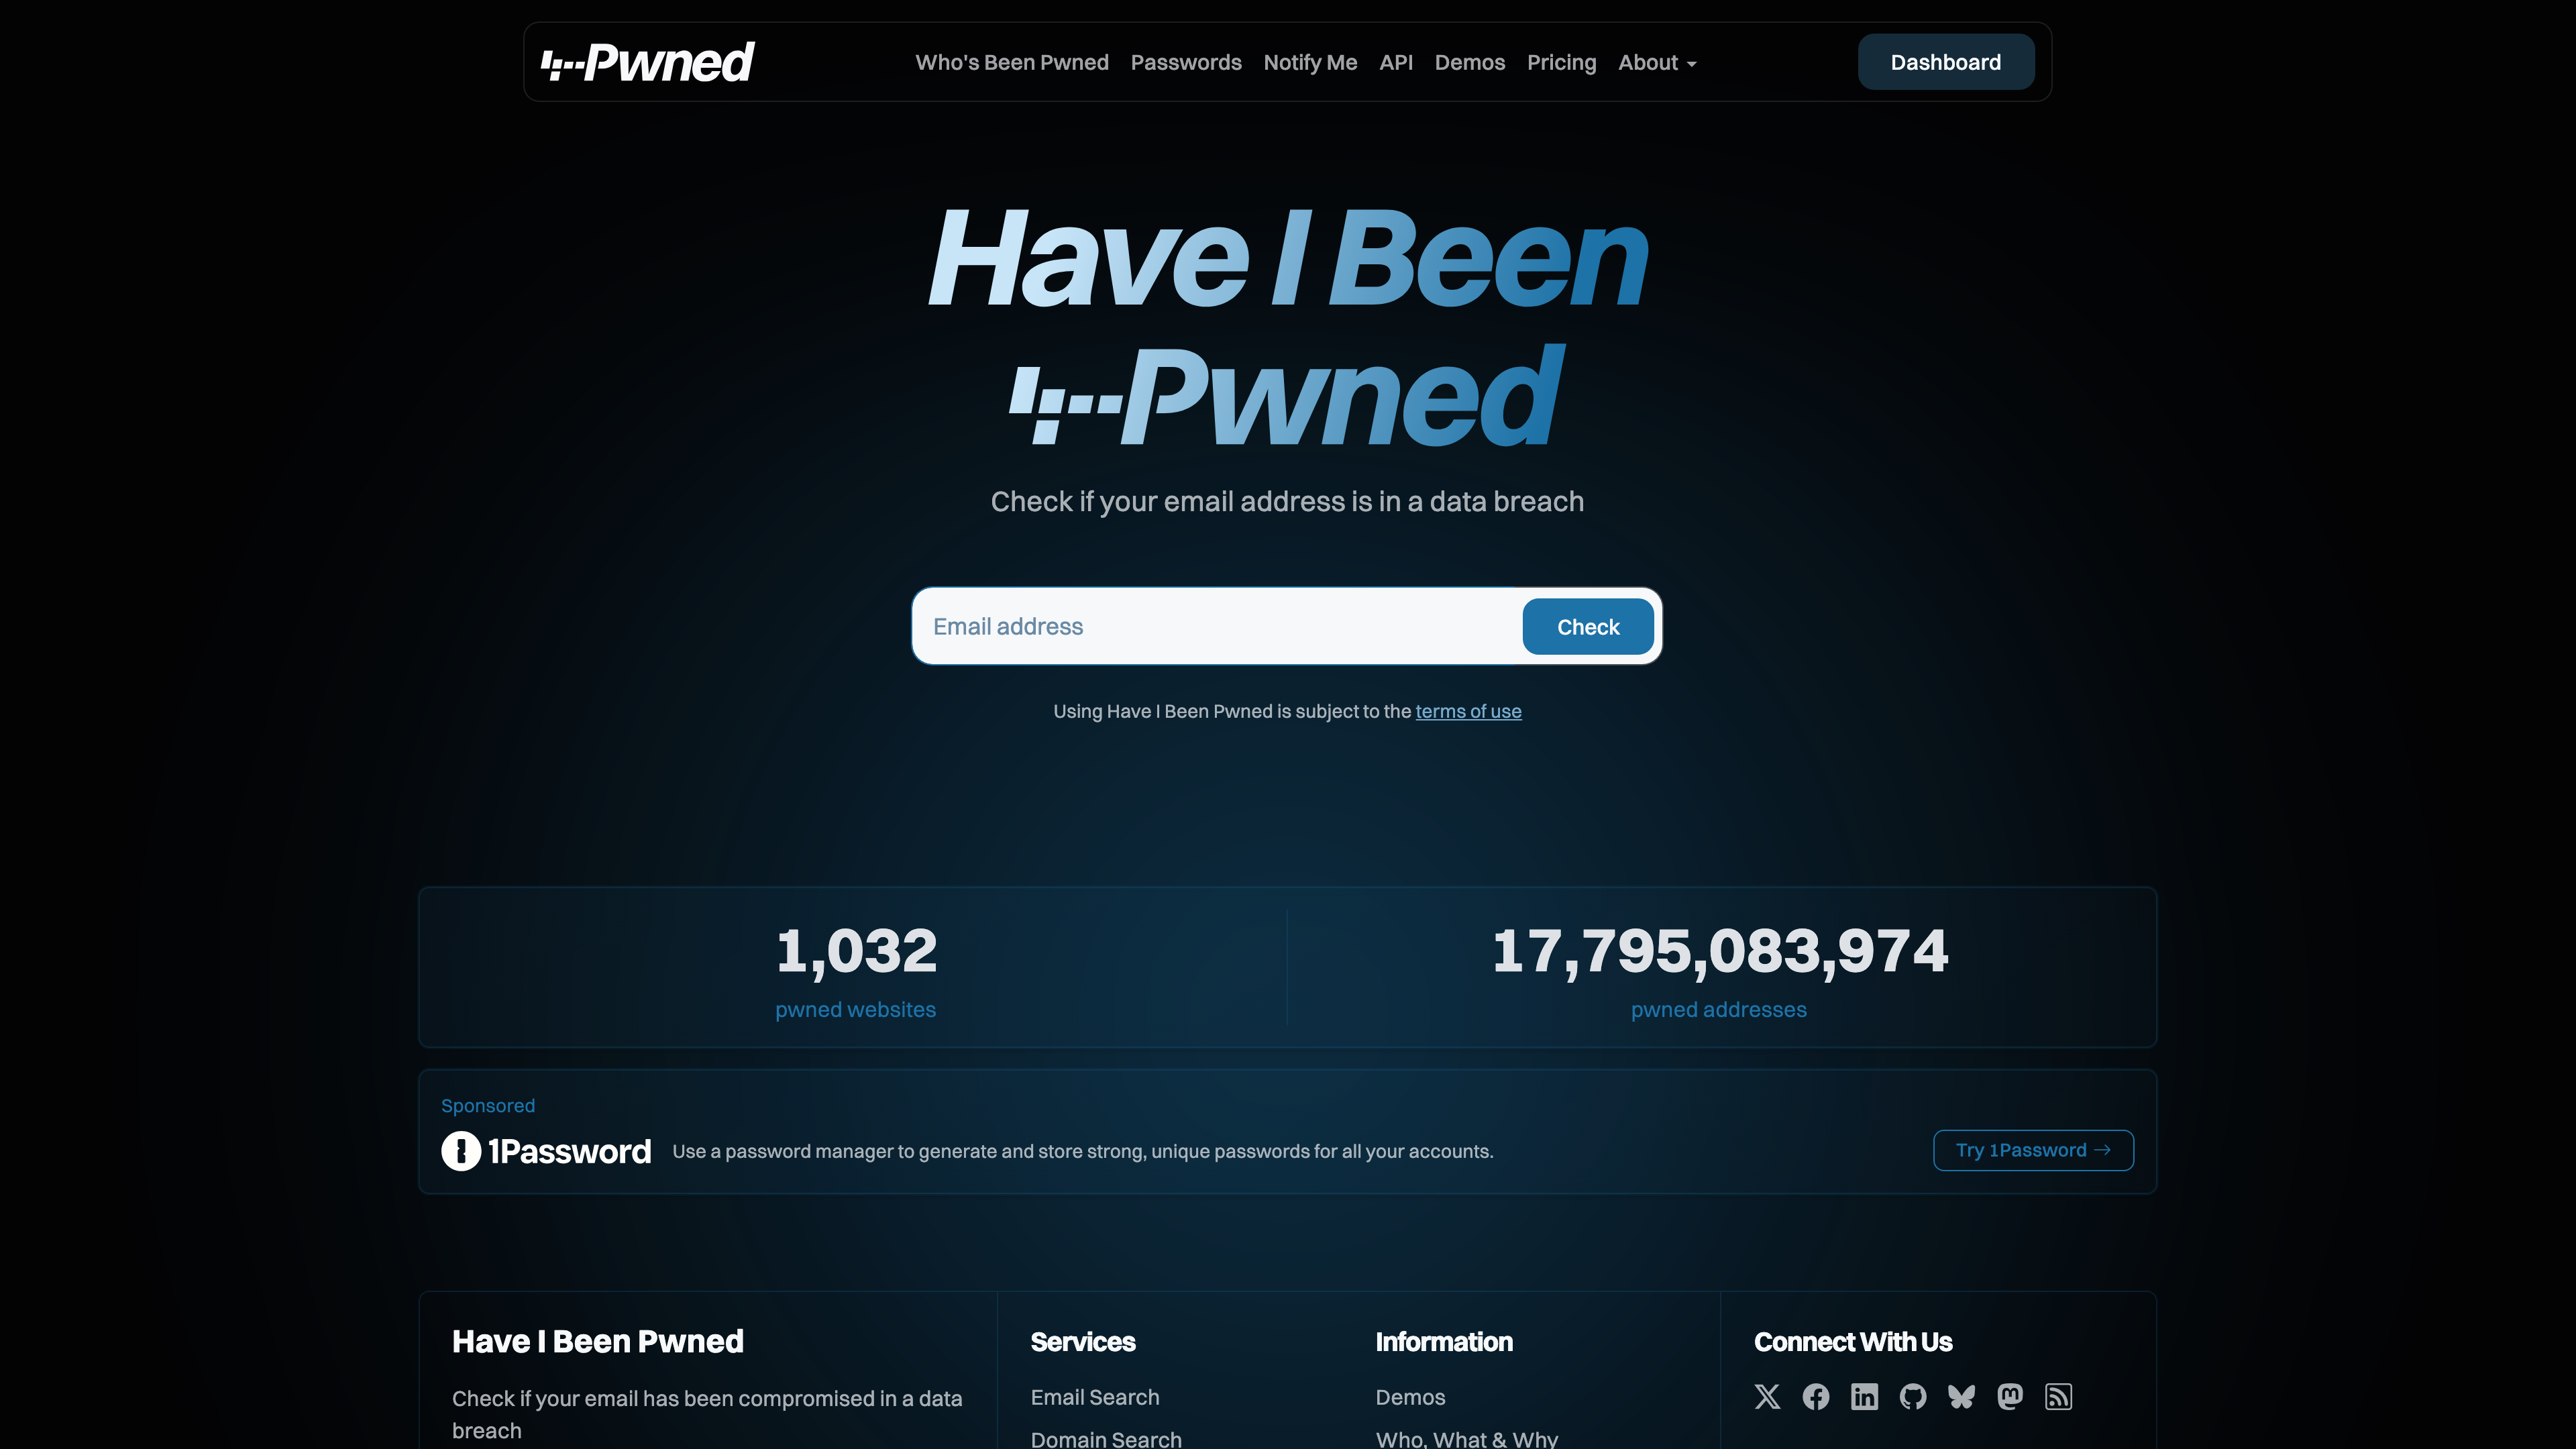
首页即搜索框,下方实时显示收录规模:1,032 起泄露事件、17,795,083,974 条被泄露地址(官网首页,截至 2026-08-30)。
站点背景
HIBP 的起点是 2013 年 10 月的 Adobe 数据泄露(约 1.52 亿账号)。Troy Hunt 在分析多起泄露数据时发现,同一批账号反复出现在不同事件中,而当事人往往毫不知情,于是在 2013 年 12 月 4 日上线了 HIBP,首批收录 Adobe、Stratfor、Gawker、Yahoo! 和 Sony 五起事件共约 1.54 亿条记录(上线公告)。"Pwned" 一词源自游戏圈的黑客俚语,意为"被攻破";站点标志中的 ';-- 则是典型的 SQL 注入攻击字符串(维基百科)。
运营主体是 Troy Hunt 在澳大利亚注册的 Superlative Enterprises Pty Ltd,"Have I Been Pwned" 为其注册商标。核心团队只有三人:Troy Hunt 本人、2021 年加入负责运营的 Charlotte Hunt,以及 2023 年起兼职参与代码与基础设施的 Stefán Jökull Sigurðsson(About 页面)。2019 年 Troy 曾公开尝试出售 HIBP(代号 Project Svalbard),2020 年 3 月宣布放弃,服务保持独立运营至今。
行业地位方面,订阅页称已有超过 20 万家组织监控 40 万个以上域名、半数以上财富 500 强企业在用,FBI、英国国家打击犯罪局(NCA)、Europol 等执法机构也在受害者通知工作中使用其数据;FAQ 还提到 2021 年美国 FBI 与荷兰警方曾主动向 HIBP 提供 Emotet 木马窃取的数据用于通知受害者。
核心功能
邮箱泄露查询
公开搜索是最常用的入口:输入邮箱地址或用户名,返回该账号出现过的泄露事件列表,每条包含事件名称、发生时间、泄露的数据类型(如密码哈希、电话、地址等),以及 paste(公开粘贴站点上出现的泄露文本)记录。事件带有若干标记帮助判断性质:sensitive(敏感事件,如成人网站,公开搜索不返回,需登录验证邮箱所有权后可见,目前共 87 起)、unverified(真实性未能完全确认)、fabricated(疑为拼凑伪造)、retired(已从系统移除,目前 2 起)等(FAQ,截至 2026-08-30)。完整的泄露目录在 Who's Been Pwned 页面公开可浏览。
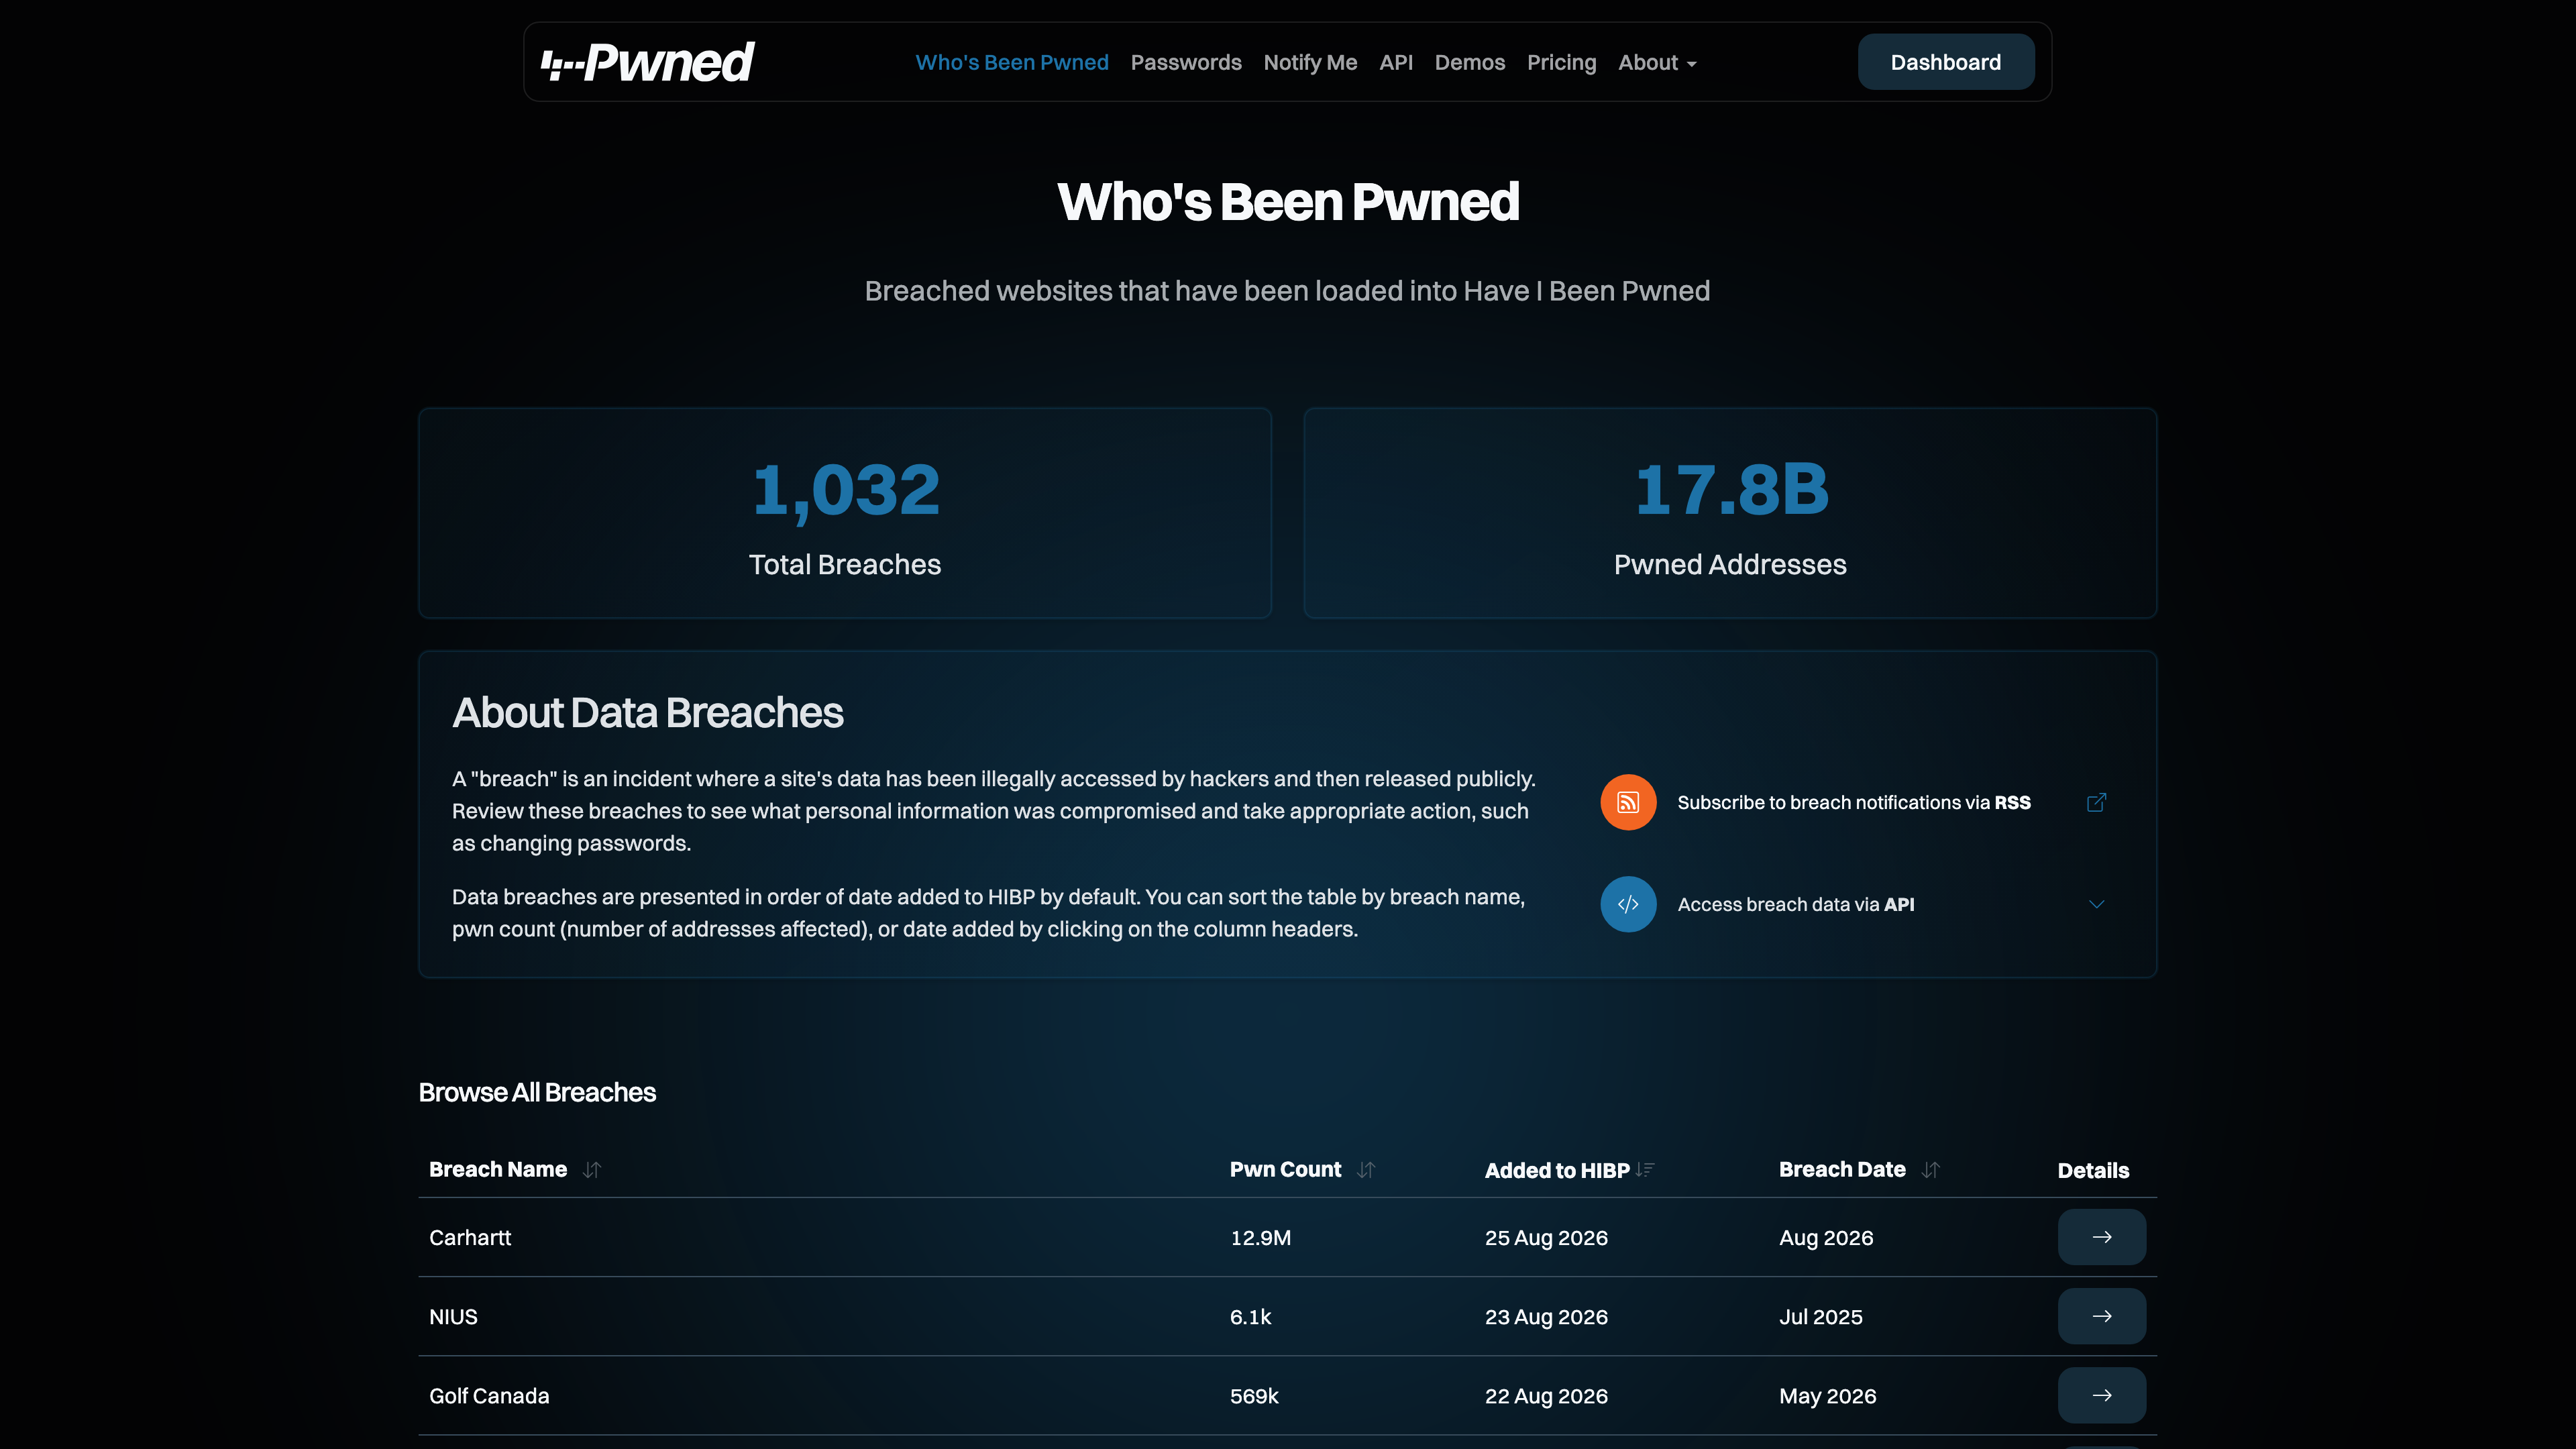
Who's Been Pwned 页面:可按名称、影响人数、收录日期浏览全部 1,032 起事件,图中可见 2026 年 8 月最新收录的条目。
Pwned Passwords
独立的密码泄露检查,用于判断某个密码是否曾出现在泄露数据中以及出现次数。隐私设计上采用 k-anonymity 模型:浏览器在本地计算密码的 SHA-1 哈希,只把哈希前 5 个字符发给服务端,拿到所有匹配后缀后在本地完成比对,服务端始终接触不到完整密码或完整哈希(Pwned Passwords 页面)。
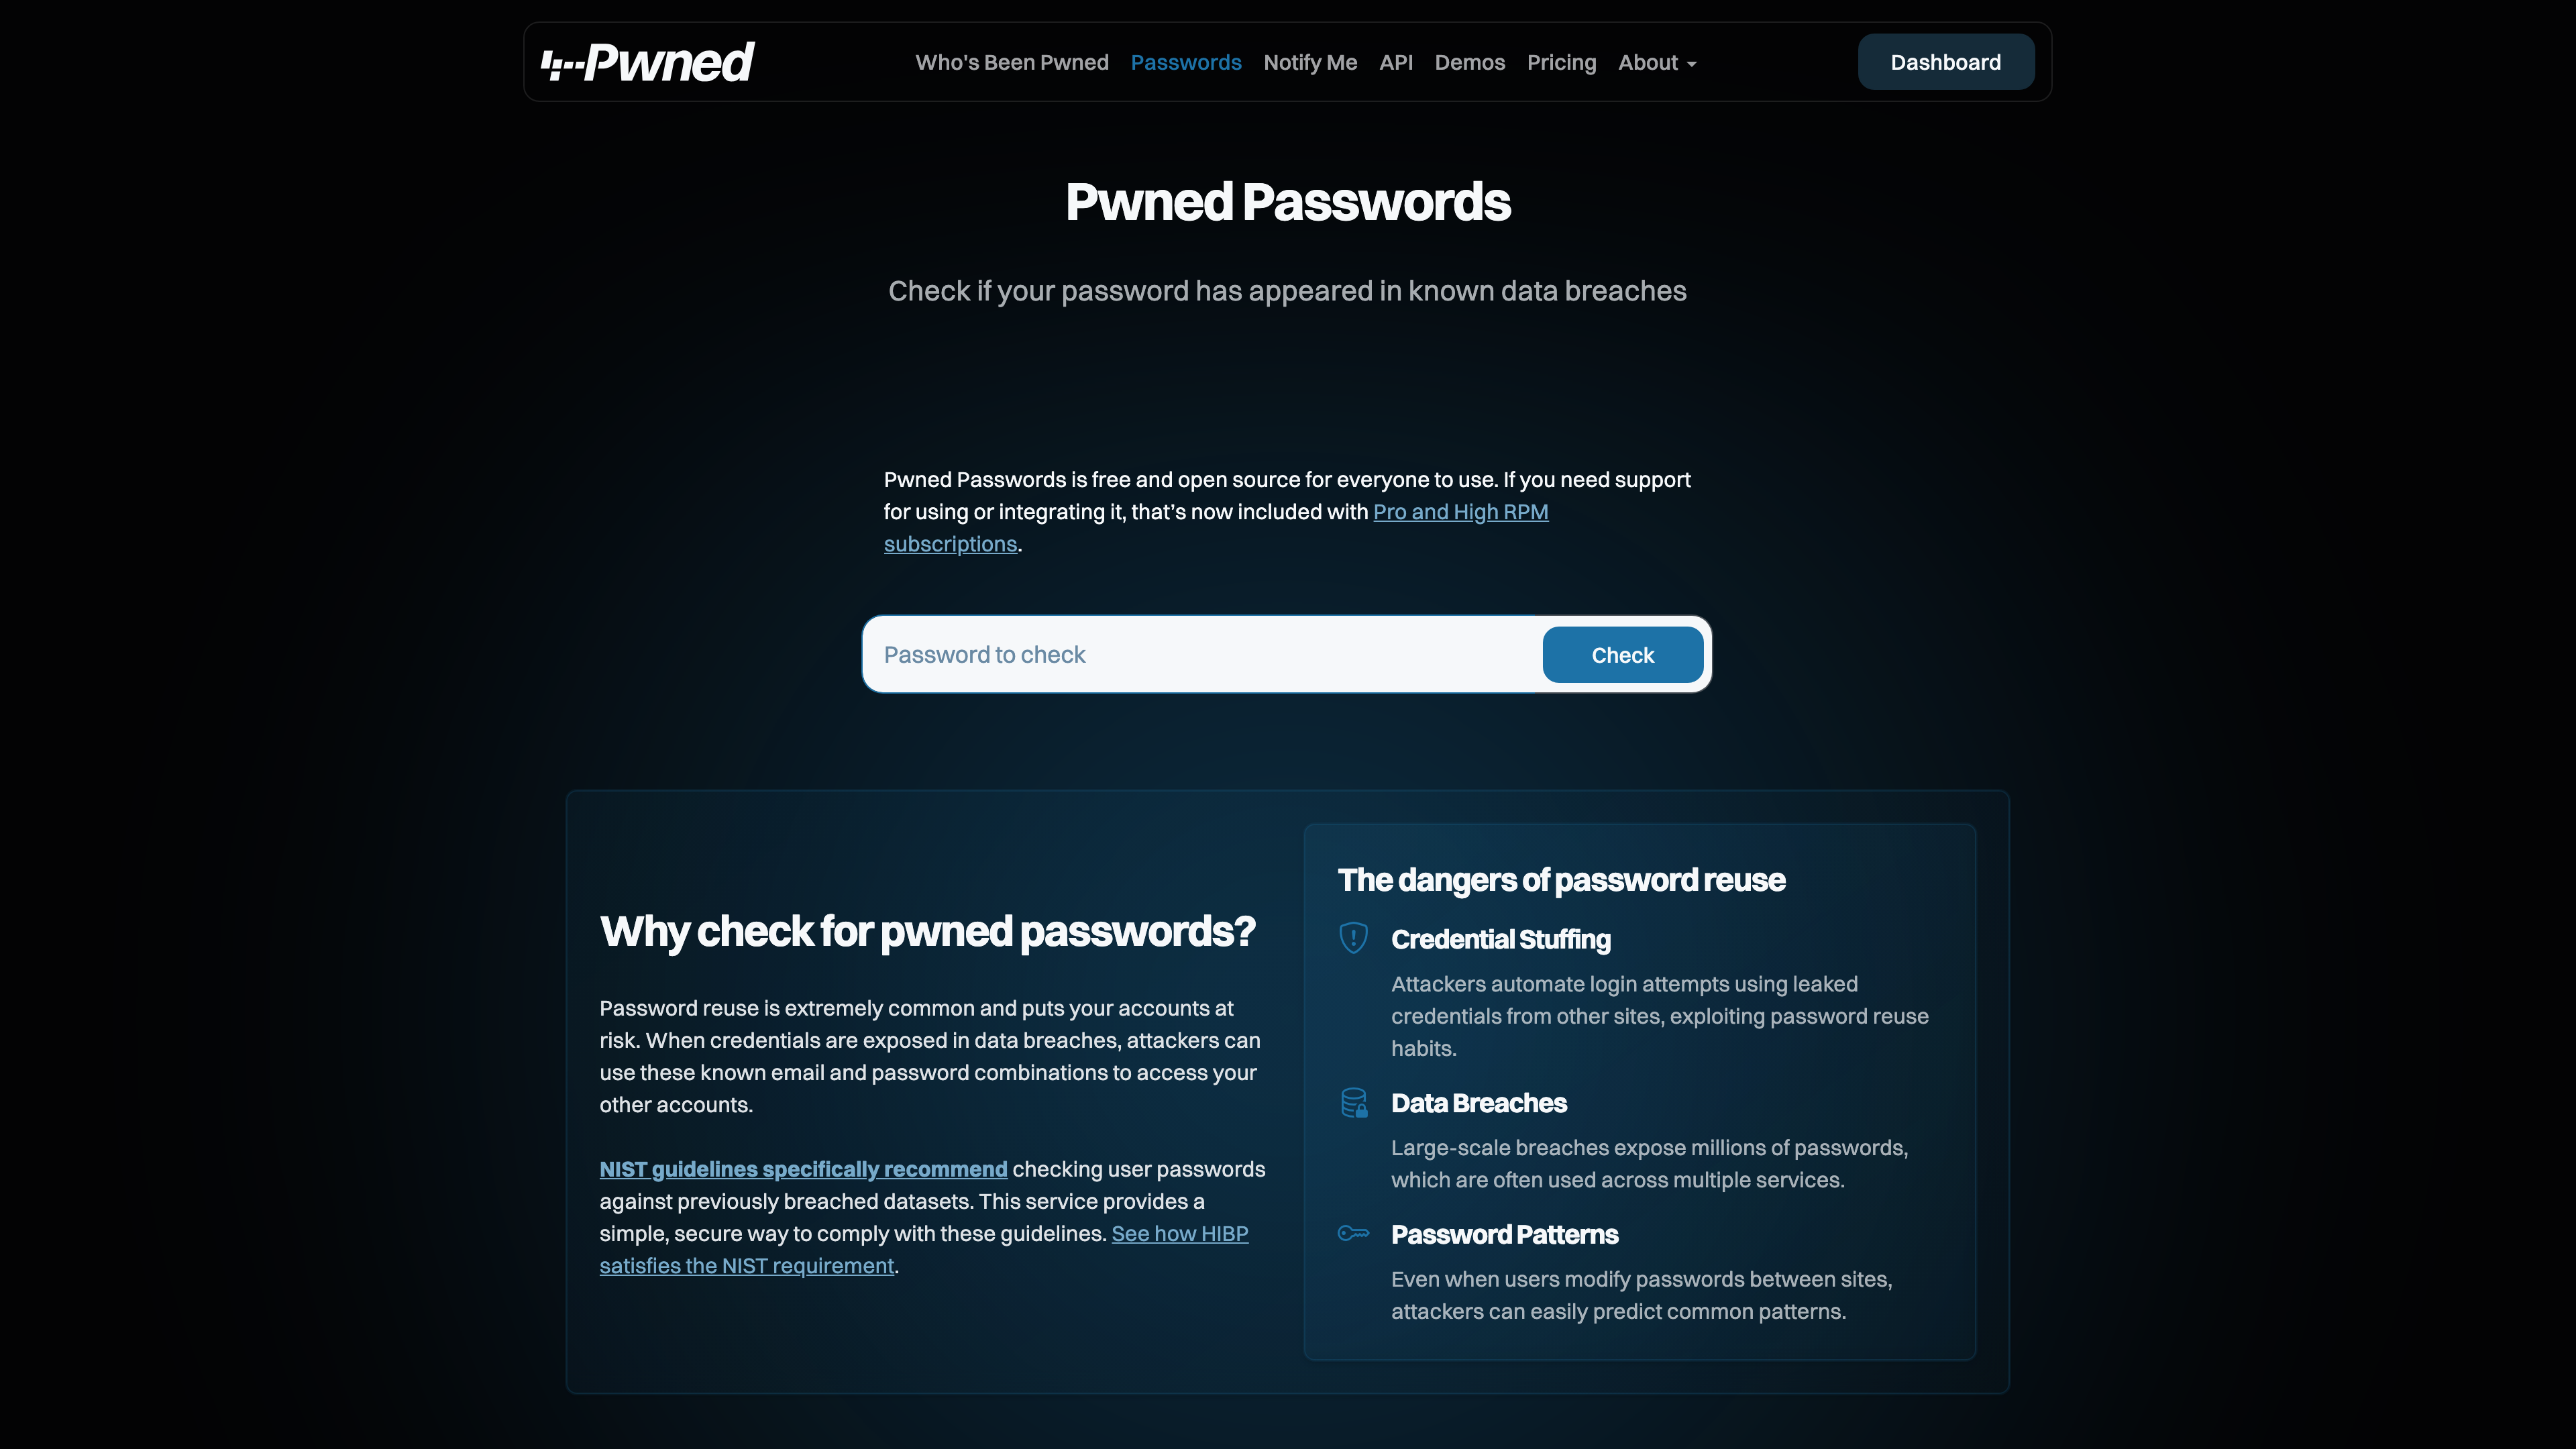
Pwned Passwords 页面:检查完全在 k-anonymity 保护下进行,可在浏览器开发者工具中直接观察请求。该服务 API 免费、无需密钥,由 Cloudflare 提供基础设施,官方称每月处理 180 亿次以上请求、缓存命中率超过 99.9%;密码全集还可通过开源的 Pwned Passwords downloader 下载到本地离线使用。
泄露通知(Notify Me)
免费订阅:输入邮箱、点击验证邮件中的链接(双重确认)后,一旦该地址出现在新收录的泄露事件中就会收到邮件。官方 FAQ 称订阅只保存邮箱地址、订阅日期和一个随机验证 token,不会把订阅信息交给第三方。
Dashboard 与域名搜索
Dashboard 采用无密码登录:输入邮箱后点击邮件中的验证链接即可进入。登录后可以查询自己地址涉及的敏感泄露、查看信息窃取木马日志(stealer log)中出现的网站域名,并管理域名与订阅(登录页说明)。域名搜索面向域名所有者,需要通过 WHOIS 记录邮箱、常见管理员邮箱(security@、postmaster@ 等)、网站 meta 标签、验证文件或 DNS TXT 记录之一证明控制权,之后可一次性列出该域名下所有出现在泄露中的地址;域名规模较大或需要持续监控时需付费订阅(隐私政策、FAQ)。
开放能力与收费
HIBP 提供 REST API v3:按邮箱查泄露、paste、域名和 stealer log 的接口需要在请求头携带付费订阅的 hibp-api-key,Pwned Passwords 查询免费且无需密钥;所有请求必须带 user-agent 头,超出订阅档位的速率限制会收到 HTTP 429。官方还提供面向 AI agent 的 MCP server,并为集成测试提供免费测试 key。泄露与 paste 数据本身按 CC BY 4.0 授权。
收费档位(订阅页,截至 2026-08-30,均为按年付折算月价):
- Core:4.39–319 美元/月,10–1,000 RPM,面向自有域名的直接邮箱查询与监控,按域名规模分 5 档;
- Pro:379–4,599 美元/月,1,000–16,000 RPM,增加 k-anonymity 邮箱查询、客户域名监控、stealer log 数据与批量域名验证,可选 2 年或 3 年付折扣;
- High RPM:1,150–5,833 美元/月,4,000–24,000 RPM 的高吞吐邮箱查询;
- Enterprise:白标部署、实时泄露回调、不限速率,单独洽谈。
此外,HIBP 在 GitHub 上开源了若干周边组件,包括 Pwned Passwords 的 Azure Functions 实现与离线下载器(BSD-3-Clause;下载器约 1,291 stars,截至 2026-08-30)。
隐私与数据政策
对一个以泄露数据为业务的网站,其自身的隐私政策是判断可信度的关键。官方政策(Privacy;服务条款最近于 2026 年 3 月更新)的要点:
- 搜索行为不被存储:查询只从存储中读取并返回结果,不留查询记录;不使用第三方追踪 cookie 或像素,也不投放定向广告;
- 收录数据只保存邮箱地址/用户名及其出现过的事件列表,不把密码与个人标识数据存在一起;数据存放于美国西部的 Azure 数据中心;
- 通知订阅与域名搜索信息除经 SendGrid 发送邮件外不提供给第三方,付款由 Stripe 处理;
- 提供三级 opt-out:仅从公开搜索隐藏、阻止当前及未来泄露关联、彻底删除地址;
- 条款禁止利用 HIBP 数据对泄露受害者进行招揽等不利行为,也禁止用其数据搭建实质相同的泄露查询服务。
收入模式上,除订阅外网站接受捐赠,并在首页展示有明确 "Sponsored" 标识的 1Password 赞助位。
适用场景
- 普通用户自查:看到泄露新闻或准备修改密码时,快速确认自己的邮箱是否被波及;
- 密码卫生:注册或改密码前先用 Pwned Passwords 排除已泄露密码(NIST 指南也建议服务方做此校验);
- 安全从业者与开发者:通过 API 把泄露检查嵌入注册、登录或风控流程,为企业域名做持续监控;
- 研究与媒体:引用其公开泄露目录与事件时间线作为可核查的一手资料。
局限
- 收录不等于全集:官方自己强调 HIBP 只覆盖历年泄露中的一小部分,"查不到"不代表"没有泄露"(absence of evidence is not evidence of absence);opt-out 与 retired 事件也会让可见结果变少;
- 敏感泄露在公开搜索中不可见,必须能收到验证邮件才能确认;
- 结果只说明"在哪起事件中、泄露了什么类型",不提供具体泄露内容,也无法帮你找回密码原文;
- 用户名搜索可能误报:常见用户名可能被陌生人注册过;也可能出现你从未注册过的网站(数据被转卖、服务改名或他人代注册);
- 界面仅英文;
- 免费公开搜索只能逐个地址查询,批量能力全部在付费订阅内,高档位价格明显面向企业预算。
同类参考
不少同类服务本质上是在 HIBP 数据之上做封装:Mozilla 的 Firefox Monitor(后更名 Mozilla Monitor)2018 年起即基于 HIBP 构建泄露检查,1Password 同年集成 Pwned Passwords 并至今是其官方合作伙伴(维基百科、官网合作伙伴说明)。对多数读者来说,直接使用 HIBP 通常比经由第三方再转一手更直接。
参考资料
以下页面均于 2026-08-30 核查:
- Have I Been Pwned 官网首页(收录规模统计)
- About - Who, What & Why(团队与站点由来)
- Introducing "Have I Been Pwned?"(2013-12-04 上线公告,Troy Hunt 博客)
- FAQs(sensitive/retired 事件、paste、数据存储说明)
- Pwned Passwords(k-anonymity 与服务规模)
- API v3 文档(鉴权、限流、MCP server、CC BY 4.0)
- Subscription 定价页
- Privacy Policy(搜索不存储、opt-out、数据处理)
- Terms of Use(2026 年 3 月更新)
- HaveIBeenPwned GitHub 组织(开源组件)
- 维基百科词条(上线日期、出售尝试、Firefox/1Password 集成)



